Saltar al contenido principal
Habla con un especialista
Detrás de cada aplicación, un acceso

Registros de credenciales asociados a tus dominios.

Identidad · Acceso remoto · Cloud · Desarrollo

Tu equipo conoce estas aplicaciones. Quienes roban credenciales también.

Desde la VPN hasta el repositorio de código, tu operación depende de identidades digitales. Cuando una es robada, el riesgo puede llegar a tu negocio. Investiga registros de exposición vinculados a tus dominios con Argus.

  • Okta
  • Citrix
  • Auth0
  • GitHub
  • GitLab
  • Cloudflare
  • Google Cloud
  • VPN

Ejemplos de aplicaciones del entorno corporativo.

El recorrido de una credencial robada

El robo ocurre en silencio. Descubre lo que deja expuesto.

Un infostealer captura datos de un dispositivo. Las credenciales robadas pueden circular por el cibercrimen y poner en riesgo los accesos corporativos. Argus vincula registros de esa exposición con tus dominios para apoyar la investigación.

Del dispositivo infectado a la respuesta de tu equipo

Todo empieza en el dispositivo

Actor maliciosoDistribuye infostealers
Empleados
Usuarios externos

Un infostealer roba credenciales de dispositivos utilizados por empleados o usuarios de tus servicios.

Los datos empiezan a circular

Foros
Mercados
Credenciales en manos equivocadas
Credenciales robadas
Accesos corporativos

Las credenciales robadas circulan por canales clandestinos. Las fuentes de inteligencia recopilan registros de esa exposición.

Argus conecta los registros

ArgusContexto para investigar

Encuentra registros vinculados a tus dominios y examina la información disponible sobre los accesos expuestos.

Tu equipo decide cómo actuar

Tu organización
Investiga las cuentas
Evalúa el riesgo
Define la respuesta

Con las evidencias disponibles, evalúa las cuentas afectadas y dirige las medidas de protección.

Flujo ilustrativo. Argus apoya la investigación; tu equipo ejecuta las medidas de respuesta.

Cómo llega la exposición a Argus.

Las credenciales robadas pueden circular por foros, mercados clandestinos y otros canales del cibercrimen, incluida la dark web. Fuentes especializadas de inteligencia recopilan registros de este ecosistema.

Argus cruza inteligencia de credenciales con datos de exposición externa e infraestructura maliciosa. Los registros se relacionan con tu alcance y se presentan con origen, contexto y cobertura para avanzar del descubrimiento a la investigación.

Dentro de la plataforma

La exposición es el inicio de la investigación.

Conecta identidades, activos y amenazas con el trabajo pendiente. Desde la primera señal hasta la revisión del caso, tu equipo cuenta con evidencia y contexto para decidir.

Capturas de la interfaz actual de Argus, en portugués, con datos ficticios de demostración.

Identidades expuestas

Una contraseña filtrada no cuenta toda la historia.

¿La cuenta pertenece a un empleado, un cliente o un proveedor? ¿Qué dispositivos y aplicaciones están involucrados? Comienza por el dominio y avanza hasta la evidencia.

  • Dominios y subdominiosSigue el alcance monitoreado, los descubrimientos y el riesgo consolidado de cada dominio raíz.

  • Personas y cuentas críticasMonitorea identidades y VIPs. Distingue accesos de empleados, clientes y terceros.

  • Una cola con prioridadLos niveles P1 a P4 combinan severidad, antigüedad, exposición, debilidad y criticidad de VIPs para orientar el análisis.

Reconoce el acceso que importa para tu negocio y descubre por dónde empezar.
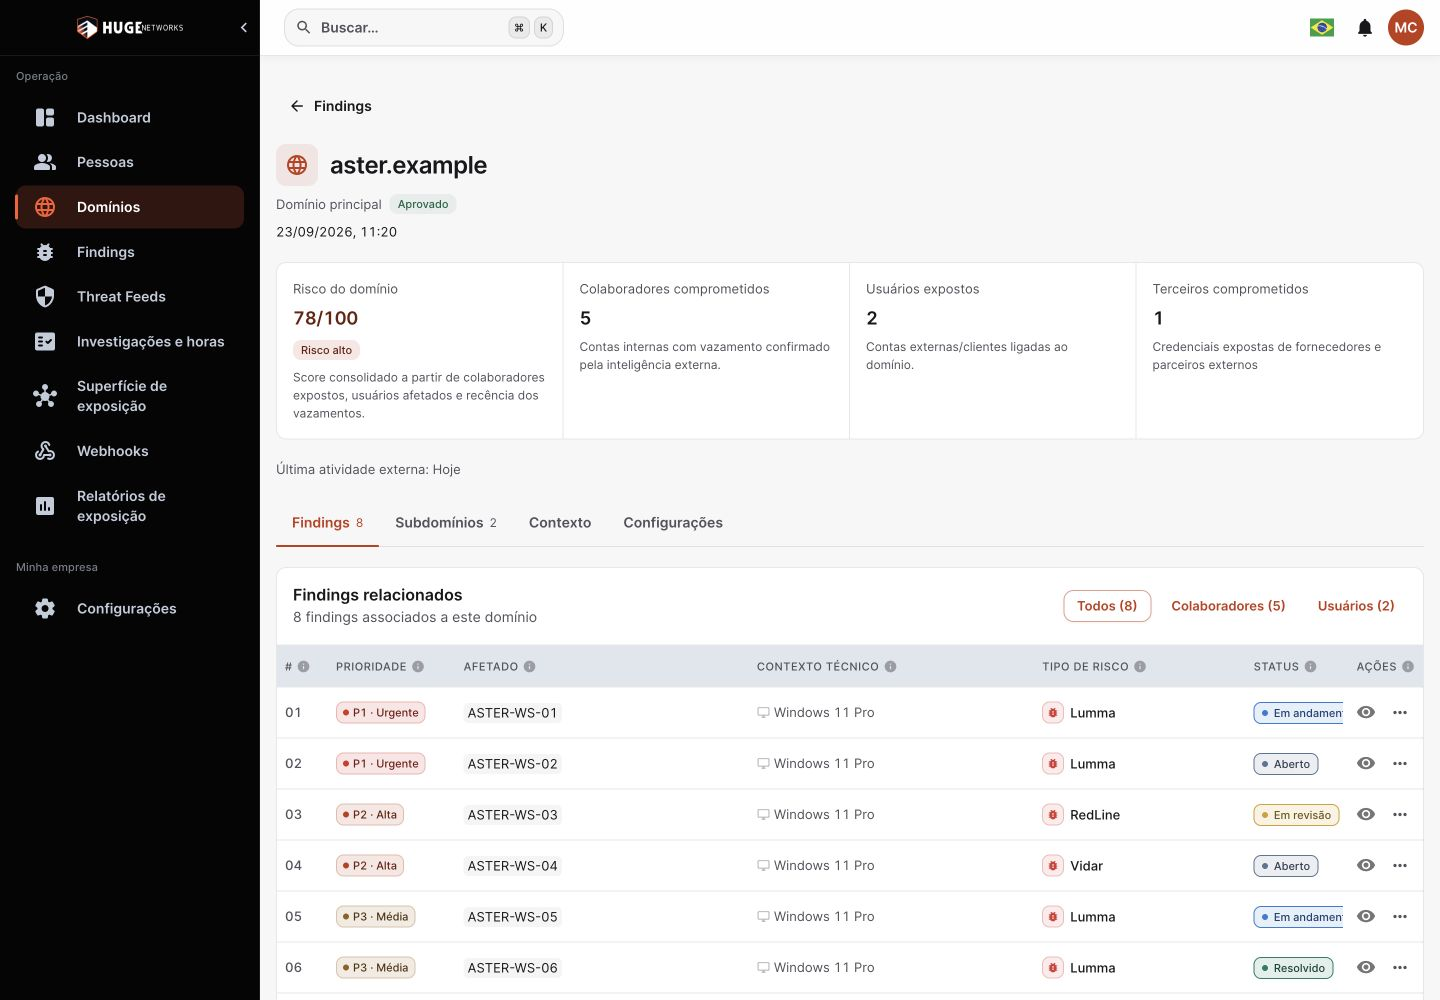
Interfaz de Argus con riesgo del dominio, empleados, clientes y terceros afectados y una cola de findings.

Vista del dominio: desde la exposición consolidada hasta los dispositivos involucrados.

Ver pantalla completa
Investigación

Identifica el acceso expuesto. Y de dónde provino.

Abre un finding y reconstruye el contexto del compromiso sin alternar entre registros desconectados.

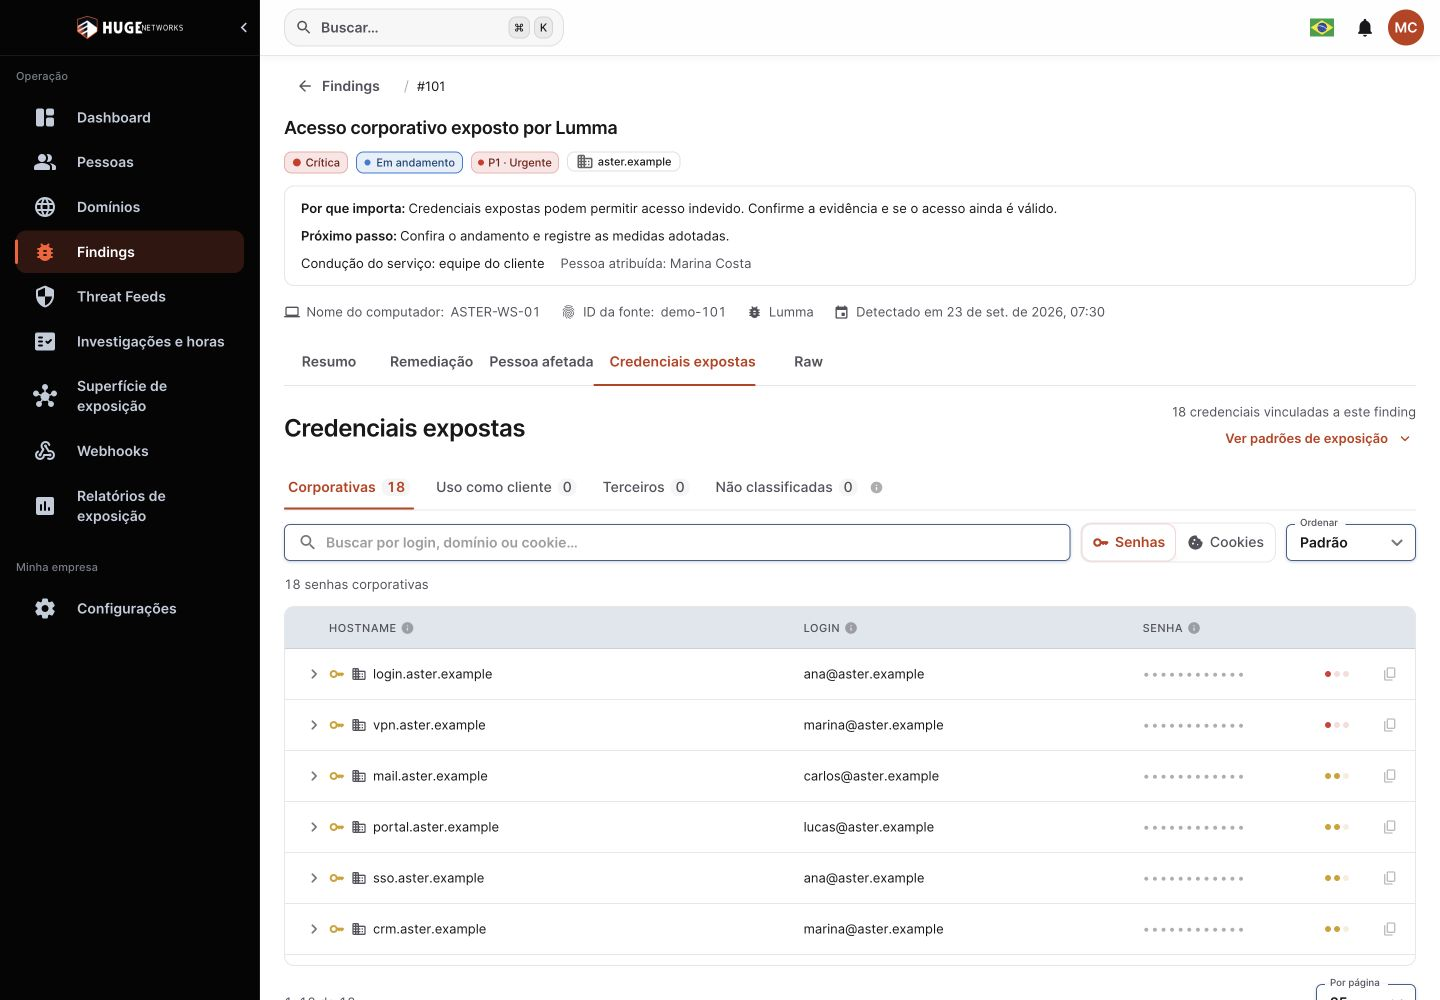
  • Credenciales y sesionesLocaliza aplicaciones, usuarios, contraseñas y cookies en los registros disponibles. Separa el acceso corporativo del uso como cliente o tercero.

  • El dispositivo detrás de la cuentaExamina sistema operativo, IP, malware, antivirus, software y artefactos disponibles del host.

  • Evidencia verificableConsulta el origen, las fechas y los detalles técnicos disponibles para tu alcance. La revelación de datos sensibles requiere permiso y queda auditada.

Interfaz real de investigación de Argus con credenciales corporativas, aplicaciones, usuarios y contraseñas protegidas.

Aplicación, identidad y contexto de uso en una misma investigación.

Ver pantalla completa

Superficie externa

Lo que falta en el inventario también puede abrir una puerta.

Amplía la investigación a los activos expuestos en internet y a las señales de uso indebido de tu marca.

  • Descubrimiento con validaciónRevisa nuevos hosts y subdominios antes de incorporarlos al monitoreo. Consulta observaciones y cambios del activo.

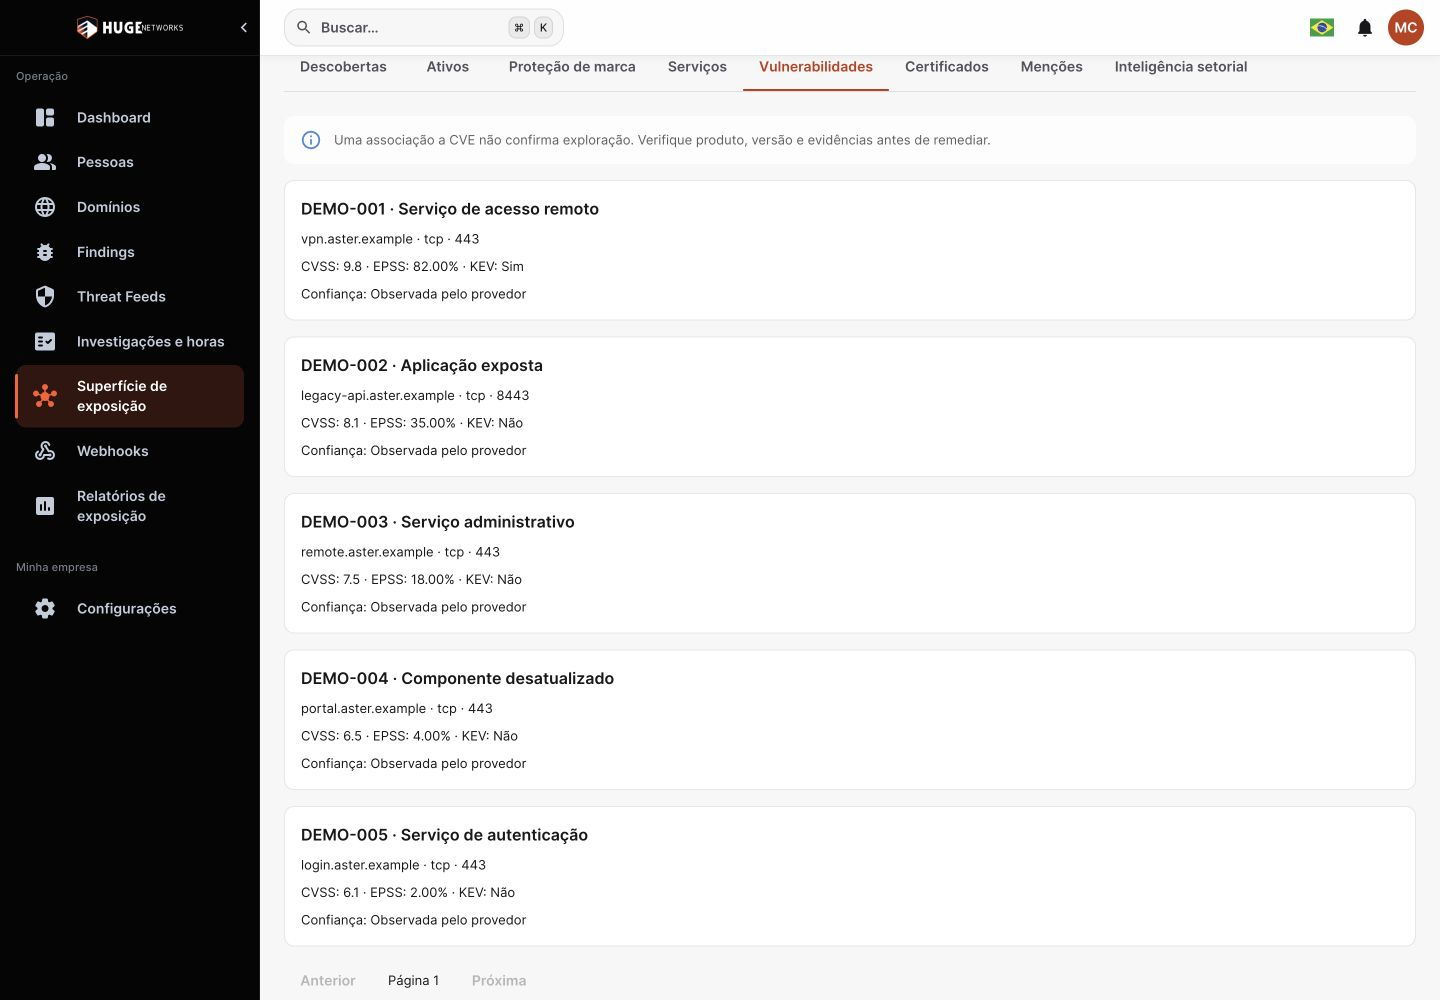
  • Exposición técnica con contextoRelaciona servicios, puertos, certificados y vulnerabilidades. Usa CVE, CVSS, EPSS y KEV cuando estén disponibles.

  • Marca, menciones y evidenciaInvestiga dominios sospechosos, menciones en la dark web e inteligencia sectorial. Registra evidencia de páginas y convierte señales relevantes en findings.

Interfaz de Argus con vulnerabilidades, servicios afectados e indicadores CVSS, EPSS y KEV en un escenario ficticio.

Vulnerabilidades y contexto de los servicios para priorizar la validación y la respuesta.

Ver pantalla completa

Threat Feeds

Una amenaza global. Una pregunta local: ¿afecta a tu entorno?

Cruza infraestructura maliciosa con los dominios monitoreados. “Mi exposición” ayuda a distinguir la inteligencia general de las señales relacionadas con tu organización.

Comando y control

Examina hosts C2, familias de malware, direcciones IP, puertos e historial de observación.

Phishing como servicio

Sigue infraestructura PhaaS e investiga por país, ASN, familia y antigüedad.

ClickFix

Investiga páginas con falsos desafíos de verificación y señales de manipulación del portapapeles.

Exporta hosts e IPs de los feeds C2 y PhaaS para apoyar tus reglas y listas de bloqueo.

Casos y respuesta

La alerta tiene contexto. El caso necesita un responsable.

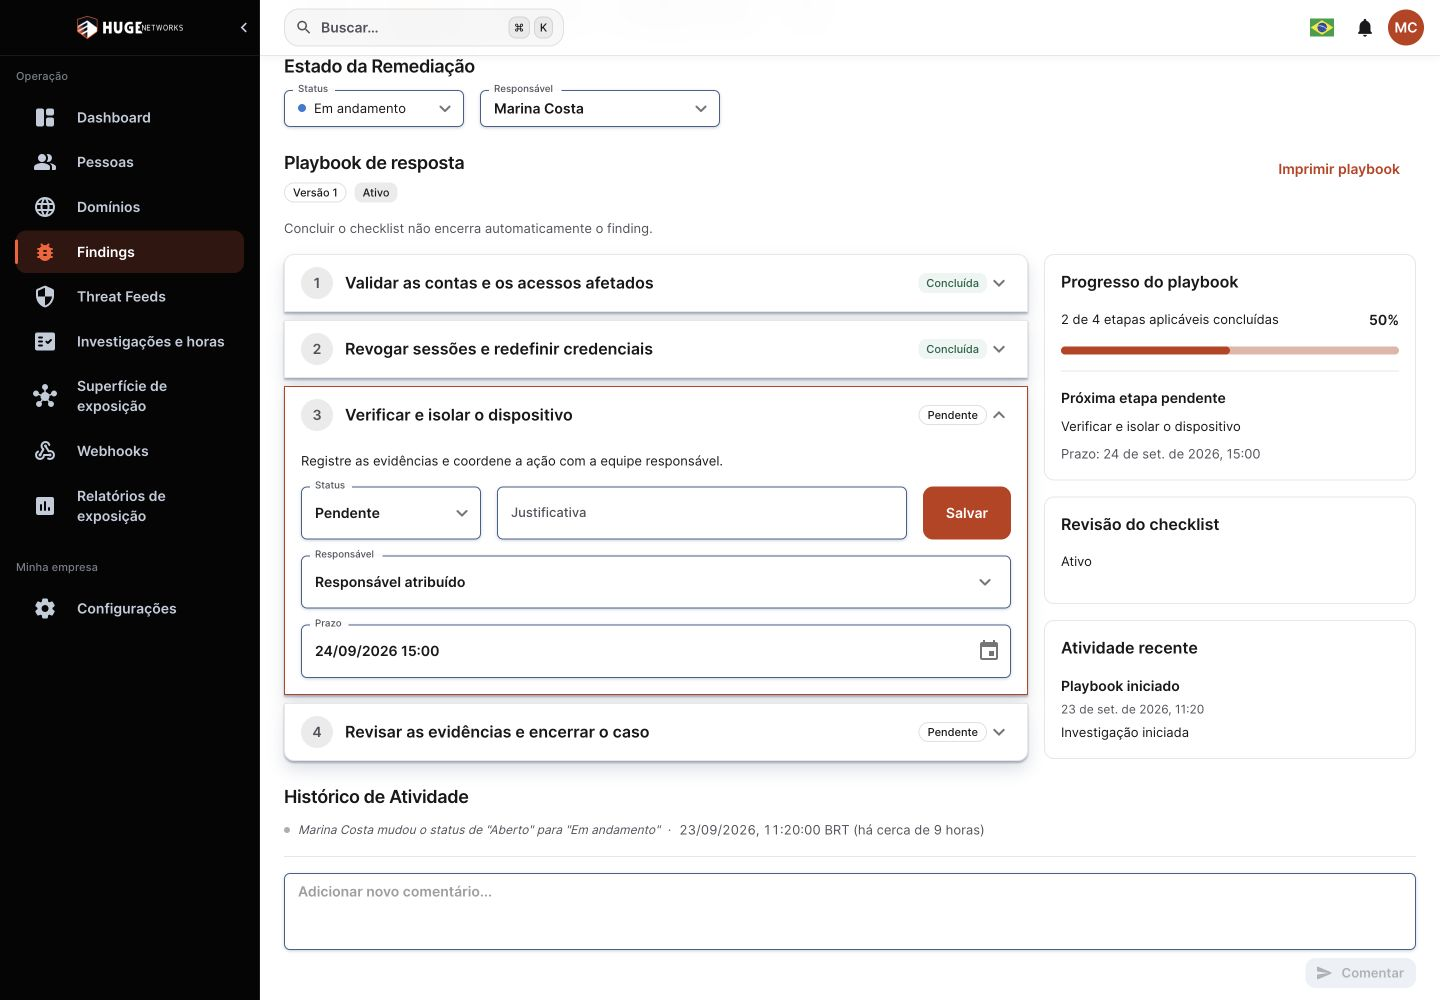
Agrupa los descubrimientos en una investigación. Gestiona responsables, próximos pasos y revisión mediante los playbooks vinculados a los findings.

  • Un caso, múltiples evidenciasAgrupa findings relacionados y sigue el tratamiento, responsable y próxima acción de cada riesgo.

  • Playbooks que guían el trabajoSigue etapas con instrucciones, plazos, responsables y justificaciones. Acompaña el progreso y envía la respuesta a revisión.

  • Continuidad entre equiposConserva comentarios e historial. Registra y revisa horas de trabajo cuando el flujo operativo lo requiera.

Interfaz de Argus con playbook de respuesta, etapas, progreso y próxima acción.

Un flujo de respuesta vinculado a la evidencia del incidente.

Ver pantalla completa

Entrega y gobierno

Inteligencia que llega a quienes necesitan actuar.

Lleva evidencia a la operación, seguimiento a la gestión y eventos a los sistemas que tu equipo ya utiliza.

Informes para documentar

Genera instantáneas por período con metodología, cobertura y límites de los datos. Comparte informes PDF y exportaciones para análisis.

Alertas y webhooks

Recibe notificaciones y envía eventos filtrados por dominio, prioridad y tipo. Sigue entregas y reintentos de webhooks.

Acceso bajo control

Define permisos y alcances por equipo. Controla la visualización de información sensible y consulta los registros de auditoría.

El alcance contratado, la cobertura del monitoreo y los permisos determinan las capacidades y los datos disponibles.

Del hallazgo a la contención

Delimita el caso. Detén el acceso indebido.

Una credencial expuesta es una señal para investigar. El siguiente paso es entender qué cuentas y sistemas pueden estar involucrados y coordinar la respuesta con quienes administran esos accesos.

  1. Investigación con Argus

    Delimita las cuentas afectadas

    Examina los registros asociados al dominio, distingue empleados de clientes e identifica qué cuentas necesitan verificarse.

  2. Equipos de identidad y seguridad

    Contén los accesos en riesgo

    Según la evaluación del caso, cambia contraseñas, revoca sesiones y restringe accesos en los sistemas afectados. Si sospechas una infección, investiga el dispositivo.

  3. Equipo de respuesta a incidentes

    Verifica la contención

    Valida las medidas aplicadas, registra evidencia en el caso y envía el playbook a revisión. Conserva el historial para seguir lo realizado y lo que aún requiere atención.

Argus proporciona inteligencia para delimitar la exposición. Tu equipo ejecuta el bloqueo de cuentas, la revocación de sesiones y el aislamiento de dispositivos en sus herramientas de seguridad e identidad.

Preguntas sobre Argus

¿Qué identifica Argus?

Argus conecta monitoreo de identidades, investigación de credenciales, superficie de exposición externa y Threat Feeds. La plataforma organiza findings, casos, playbooks, informes e integraciones para apoyar la respuesta. Las capacidades disponibles dependen del alcance contratado, las fuentes habilitadas y los permisos.

¿Puedo investigar cuentas de empleados y clientes?

Sí. Puedes analizar credenciales corporativas y accesos de clientes a los servicios de tu organización, según los registros disponibles. Esta distinción ayuda a orientar la investigación e involucrar a los equipos adecuados.

¿Argus bloquea cuentas o cambia contraseñas?

Los bloqueos, restablecimientos de contraseñas y aislamiento de dispositivos se ejecutan en las herramientas de seguridad e identidad de la organización. Argus reúne la evidencia y organiza casos y playbooks para coordinar y registrar ese trabajo.

¿Cómo solicito una demostración y contrato Argus?

Argus ya está disponible para contratar. Contacta con Huge Networks para solicitar una demostración, conocer sus funciones y conversar sobre el alcance adecuado para tu organización.

ArgusDemostración guiada

De la exposición a la próxima decisión.

Conoce cómo Argus conecta credenciales expuestas, superficie externa e investigación para orientar la respuesta de tu equipo.

Lo que exploraremos

  • Comprende cada acceso expuesto

    Conecta credenciales, identidades y dominios para investigar el riesgo con contexto.

  • Identifica lo que merece atención

    Relaciona la exposición de credenciales con activos y servicios de la superficie externa.

  • Pasa de la investigación a la respuesta

    Reúne evidencias en casos, asigna responsables y sigue los próximos pasos.

Una conversación sobre tu operación.

Define los casos de uso y el alcance que tienen sentido para tu equipo.

Solicita tu demostración

Conoce Argus en una presentación con nuestro equipo.

Todos los campos son obligatorios.

Sobre ti
Tu empresa

Al enviar, aceptas nuestra Política de Privacidad.

¿Qué pasa después?

Nuestro equipo se pondrá en contacto contigo para entender tus objetivos y coordinar la demostración.