
A Tempestade Invisível: Como Mitigamos Ataques de 500 (Mpps) Milhões de Pacotes por segundo.
Imagine que alguém clonou sua identidade. Agora, essa pessoa vai até bancos, lojas e diversos estabelecimentos, pedindo respostas e serviços em seu nome. Esses lugares, confiando que você é quem diz ser, respondem prontamente. Só há um problema: você nunca fez essas solicitações, mas agora está sendo bombardeado com todas as respostas.
É assim que funciona um ataque SYN-ACK Reflection, uma das ameaças mais complexas e devastadoras do mundo digital. Mas o que o torna realmente perigoso não é o volume de tráfego em si – e sim o fato de que ele vem de servidores legítimos.
Na Huge Networks, enfrentamos ataques assim com frequência. E descobrimos que o maior problema não é apenas filtrar pacotes – é entender que os servidores que estão nos atacando não têm culpa alguma. Eles foram enganados, assim como a vítima.
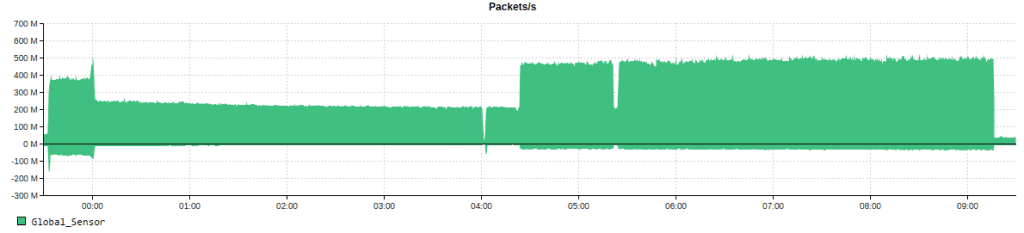
Diferente de ataques DDoS convencionais, onde o atacante controla botnets para gerar tráfego diretamente para a vítima, no SYN-ACK Reflection, ele nem sequer precisa de servidores próprios. Ele usa uma técnica chamada IP Spoofing, onde falsifica o IP de origem dos pacotes. Com isso, ele envia milhões de pacotes SYN para servidores legítimos – só que, em vez de usar seu próprio IP como remetente, ele usa o IP da vítima.
O que acontece depois? Os servidores respondem com pacotes SYN-ACK, acreditando que estão se comunicando com um cliente real. O resultado é que o alvo recebe um volume massivo de respostas SYN-ACK, sem nunca ter feito a requisição original.
Os pacotes vêm de servidores legítimos, como provedores de cloud, bancos, grandes sites e infraestruturas críticas;
Não há um padrão fixo de ataque – os IPs de origem mudam constantemente, já que qualquer servidor na internet pode ser usado como “arma”;
O tráfego muitas vezes passa despercebido por filtros tradicionais, pois parece ser resposta a uma conexão legítima.
Na prática, a própria internet está atacando a vítima, sem que os servidores envolvidos saibam disso.
A maioria das soluções de mitigação DDoS depende da análise do estado da conexão, de ratelimits ou análise de padrões de TCP Headers. O problema? No caso do SYN-ACK Reflection, nós não vemos o início da comunicação – apenas as respostas.
Se tivéssemos acesso ao tráfego de upload do cliente, poderíamos validar se ele realmente enviou os SYNs. Mas, na maioria dos casos, isso não é possível. Isso significa que:
Soluções tradicionais falham, pois tentam bloquear IPs de origem, sem perceber que os servidores bloqueados são legítimos.
O tráfego pode passar despercebido por firewalls, já que parece ser uma resposta legítima a conexões inexistentes.
O ataque pode saturar redes inteiras antes mesmo de ser detectado, já que o problema se manifesta no PPS (pacotes por segundo), não apenas na largura de banda.
Ou seja, 90% das empresas simplesmente não conseguem lidar com esse tipo de ataque, porque ele explora vulnerabilidades na própria arquitetura da internet.
Enfrentar um ataque SYN-ACK Reflection exige engenharia de rede avançada e técnicas que vão muito além de simples filtragem de pacotes. Na Huge Networks, adotamos estratégias que garantem que nossos clientes fiquem protegidos, mesmo sob a maior tempestade digital que já viram.
Criamos padrões estatísticos para detectar anomalias no tráfego SYN-ACK.
Se um servidor legítimo envia respostas SYN-ACK sem ter recebido SYNs reais, ele é classificado como vítima de spoofing e tratado de forma especial.
Implementamos uma abordagem similar ao SYN Proxy, onde forçamos um pseudo-handshake TCP para garantir que apenas conexões reais sejam encaminhadas;
Se um SYN-ACK chega sem um SYN correspondente na nossa base, descartamos o pacote.
Bloom Filters ajudam a rastrear IPs que não completaram o handshake e bloquear temporariamente esse tráfego.
Aplicamos rate limiting dinâmico, ajustando os limites automaticamente conforme o ataque evolui.
Otimização de balanceamento SMP para evitar gargalos em roteadores e switches.
Distribuição de carga entre múltiplos scrubbing centers, garantindo que um único ponto não fique sobrecarregado.
Criamos uma lista dinâmica dos servidores mais utilizados para reflexão, aplicando filtros temporários para reduzir o impacto dos ataques;
Mantemos relacionamento com provedores e operadoras para alertá-los sobre servidores sendo usados indevidamente;
Mesmo com todas essas técnicas, ataques dessa magnitude expõem fragilidades que vão além da mitigação direta. Já enfrentamos casos onde as próprias operadoras Tier 1 colapsaram antes do tráfego chegar até nós. Além disso, até mesmo hardware moderno apresenta limitações severas diante de um ataque dessa escala.
Em ataques extremos, o tráfego SYN-ACK pode congestionar backbones globais antes mesmo de chegar na nossa infraestrutura.
Algumas operadoras simplesmente começam a dropar pacotes, resultando em quedas antes da mitigação entrar em ação.
O barramento PCI Express (PCIe) se torna um gargalo inesperado, pois a taxa de pacotes (PPS) ultrapassa a capacidade do sistema de mover dados da NIC para a CPU.
Soluções para mitigar isso incluem:
NICs otimizadas para PPS alto (como Mellanox ConnectX e Intel E810).
Ajuste de IRQs e coalescing de pacotes para evitar sobrecarga do sistema.
A guerra digital está evoluindo. Ataques como SYN-ACK Reflection não são apenas volumétricos – são engenhosos. Eles usam a própria infraestrutura da internet contra ela mesma, explorando spoofing, balanceamento de tráfego e limitações de hardware para criar uma tempestade perfeita.
Enquanto a maioria das operadoras não consegue lidar com esse padrão de ataque, nós aprendemos, adaptamos e evoluímos.
O que nos diferencia não é apenas a tecnologia – é a forma como pensamos o problema. Sabemos que a mitigação começa antes mesmo do ataque ser detectado, e nossa abordagem garante que nossos clientes fiquem protegidos enquanto o resto da internet entra em colapso.
A guerra digital não tem fim, mas, por enquanto, nós estamos ganhando.
Conteúdo institucional da Huge Networks.