Pular para o conteúdo principal
Fale com um especialista
Por trás de cada aplicação, um acesso

Registros de credenciais associados aos seus domínios.

Identidade · Acesso remoto · Cloud · Desenvolvimento

Sua equipe reconhece essas aplicações. Quem rouba credenciais também.

Da VPN ao repositório de código, sua operação depende de identidades digitais. Quando uma delas é roubada, o risco pode chegar ao seu negócio. Investigue registros de exposição ligados aos seus domínios com o Argus.

  • Okta
  • Citrix
  • Auth0
  • GitHub
  • GitLab
  • Cloudflare
  • Google Cloud
  • VPN

Exemplos de aplicações do ambiente corporativo.

O caminho de uma credencial roubada

O roubo acontece em silêncio. Enxergue o que ele deixa exposto.

Um infostealer captura dados de um dispositivo. As credenciais roubadas podem circular no cibercrime e colocar acessos corporativos em risco. O Argus conecta registros dessa exposição aos seus domínios para apoiar a investigação.

Do dispositivo infectado à resposta da sua equipe

Tudo começa no dispositivo

Agente maliciosoDistribui infostealers
Colaboradores
Usuários externos

Um infostealer rouba credenciais de dispositivos usados por colaboradores ou usuários dos seus serviços.

Os dados passam a circular

Fóruns
Mercados
Credenciais nas mãos erradas
Credenciais roubadas
Acessos corporativos

Credenciais roubadas circulam em canais clandestinos. Fontes de inteligência coletam registros dessa exposição.

O Argus conecta os registros

ArgusContexto para investigar

Encontre registros ligados aos seus domínios e examine as informações disponíveis sobre os acessos expostos.

Sua equipe decide como agir

Sua organização
Investigue as contas
Avalie o risco
Defina a resposta

Com as evidências em mãos, avalie as contas afetadas e direcione as medidas de proteção.

Fluxo ilustrativo. O Argus apoia a investigação; as medidas de resposta são executadas pela sua equipe.

Como a exposição chega ao Argus.

Credenciais roubadas podem circular em fóruns, mercados clandestinos e outros canais do cibercrime, inclusive na dark web. Fontes especializadas de inteligência reúnem registros desse ecossistema.

O Argus cruza inteligência de credenciais com dados de exposição externa e infraestrutura maliciosa. Os registros são relacionados ao seu escopo e apresentados com origem, contexto e cobertura para que a equipe avance da descoberta à investigação.

Por dentro da plataforma

A exposição é o começo da investigação.

Conecte identidades, ativos e ameaças ao trabalho que precisa ser feito. Do primeiro sinal à revisão do caso, sua equipe tem evidências e contexto para decidir.

Capturas da interface atual do Argus, em português, com dados fictícios de demonstração.

Identidades expostas

Uma senha vazada não conta a história toda.

O acesso pertence a um colaborador, a um cliente ou a um fornecedor? Quais dispositivos e aplicações estão envolvidos? Comece com uma visão do domínio e avance até a evidência.

  • Domínios e subdomíniosAcompanhe o escopo monitorado, as descobertas e o risco consolidado de cada domínio raiz.

  • Pessoas e contas críticasMonitore identidades e VIPs. Diferencie acessos de colaboradores, clientes e terceiros.

  • Uma fila com prioridadeNíveis P1 a P4 combinam severidade, recência, exposição, fragilidade e criticidade de VIPs para orientar a triagem.

Reconheça o acesso que importa para o seu negócio — e descubra por onde começar.
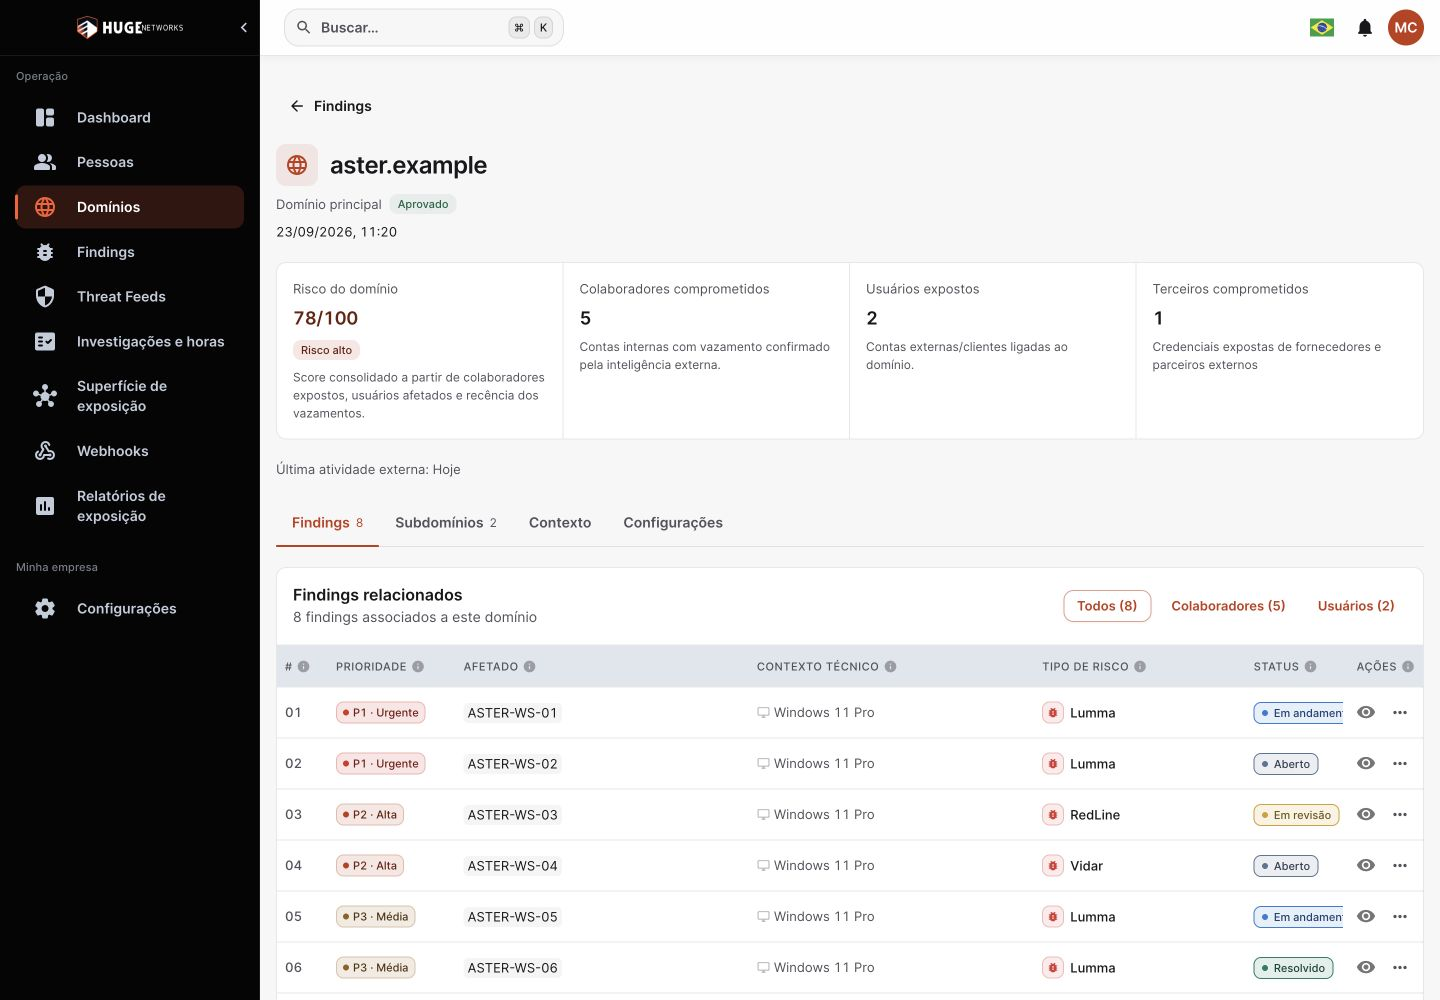
Interface do Argus: risco do domínio, colaboradores, clientes e terceiros afetados, com fila de findings.

Visão do domínio: da exposição consolidada aos dispositivos envolvidos.

Ver tela completa
Investigação

Saiba qual acesso foi exposto. E de onde ele veio.

Abra um finding e reconstrua o contexto do comprometimento sem alternar entre registros desconectados.

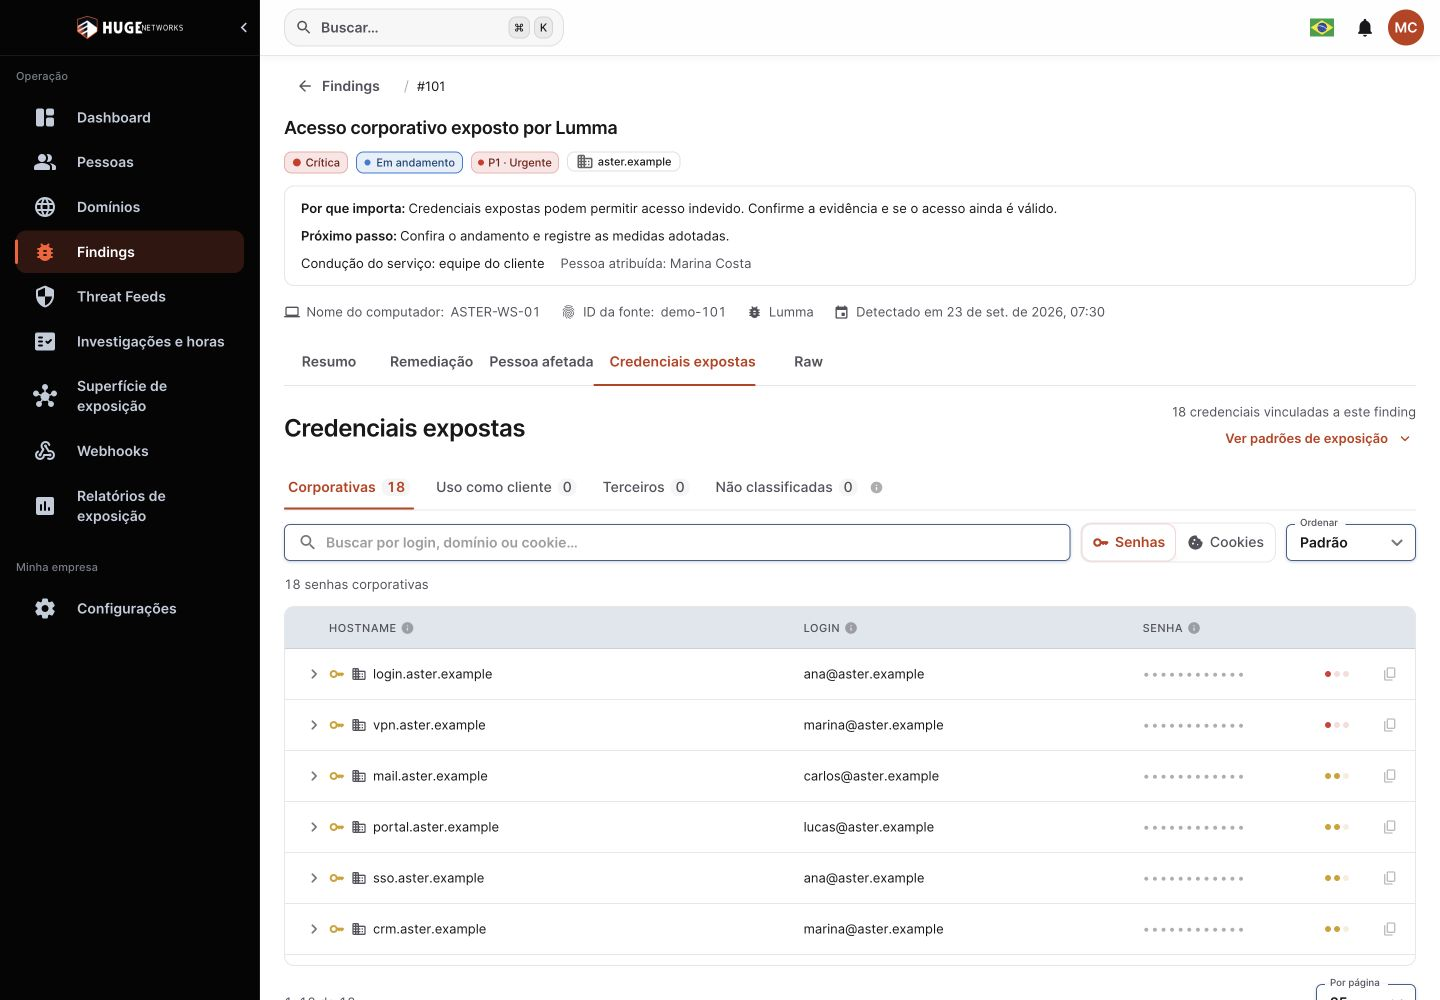
  • Credenciais e sessõesLocalize aplicações, logins, senhas e cookies nos registros disponíveis. Separe o acesso corporativo do uso como cliente ou terceiro.

  • O dispositivo por trás da contaExamine sistema operacional, IP, malware, antivírus, softwares e artefatos disponíveis do host.

  • Evidência que pode ser verificadaConsulte a origem, as datas e os detalhes técnicos disponíveis para seu escopo. A revelação de dados sensíveis depende de permissão e é auditada.

Interface real de investigação do Argus com credenciais corporativas, aplicações, logins e senhas protegidas.

Aplicação, identidade e contexto de uso reunidos na mesma investigação.

Ver tela completa

Superfície externa

O que ficou fora do inventário também pode abrir uma porta.

Amplie a investigação para os ativos expostos na internet e para os sinais de uso indevido da sua marca.

  • Descoberta com validaçãoRevise novos hosts e subdomínios antes de incorporá-los ao monitoramento. Consulte observações e mudanças do ativo.

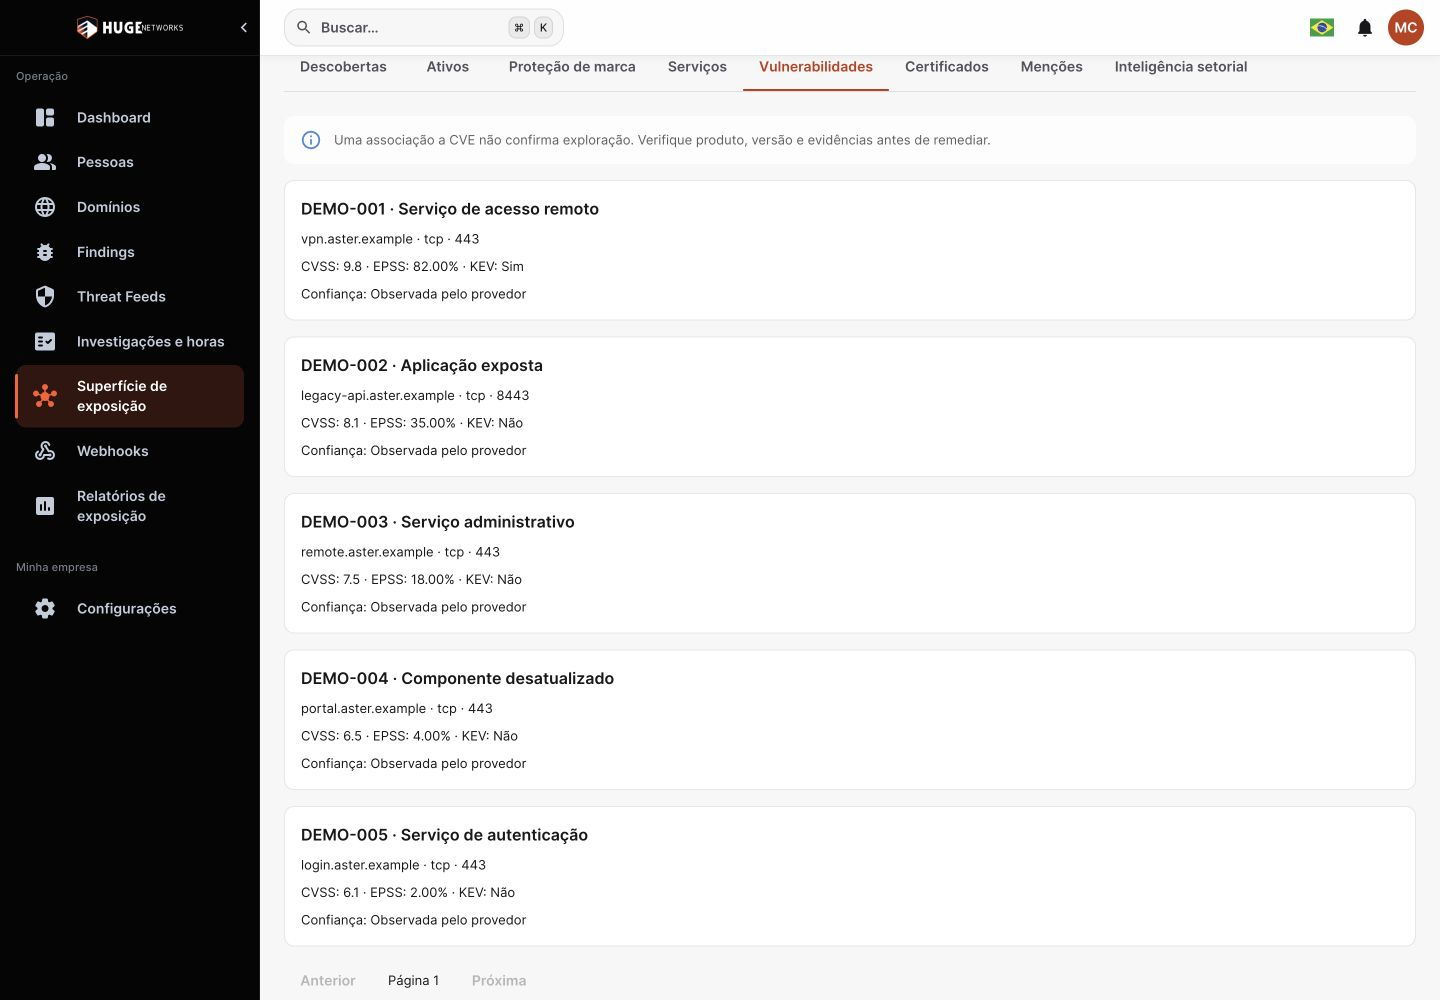
  • Exposição técnica com contextoRelacione serviços, portas, certificados e vulnerabilidades. Use CVE, CVSS, EPSS e KEV quando disponíveis.

  • Marca, menções e evidênciasInvestigue domínios suspeitos, menções na dark web e inteligência setorial. Registre evidências de páginas e transforme sinais relevantes em findings.

Interface do Argus com vulnerabilidades, serviços afetados e indicadores CVSS, EPSS e KEV em um cenário fictício.

Vulnerabilidades e contexto dos serviços para priorizar a validação e a resposta.

Ver tela completa

Threat Feeds

Uma ameaça global. Uma pergunta local: ela toca o seu ambiente?

Cruze infraestrutura maliciosa com os domínios monitorados. A visão “Minha exposição” ajuda a separar inteligência geral dos sinais relacionados à sua organização.

Comando e controle

Examine hosts associados a C2, famílias de malware, endereços IP, portas e histórico de observação.

Phishing como serviço

Acompanhe infraestrutura de PhaaS e use país, ASN, família e recência para aprofundar a pesquisa.

ClickFix

Investigue páginas com falsos desafios de verificação e sinais de manipulação da área de transferência.

Exporte hosts e IPs dos feeds C2 e PhaaS para apoiar suas regras e listas de bloqueio.

Casos e resposta

O alerta tem contexto. O caso precisa ter dono.

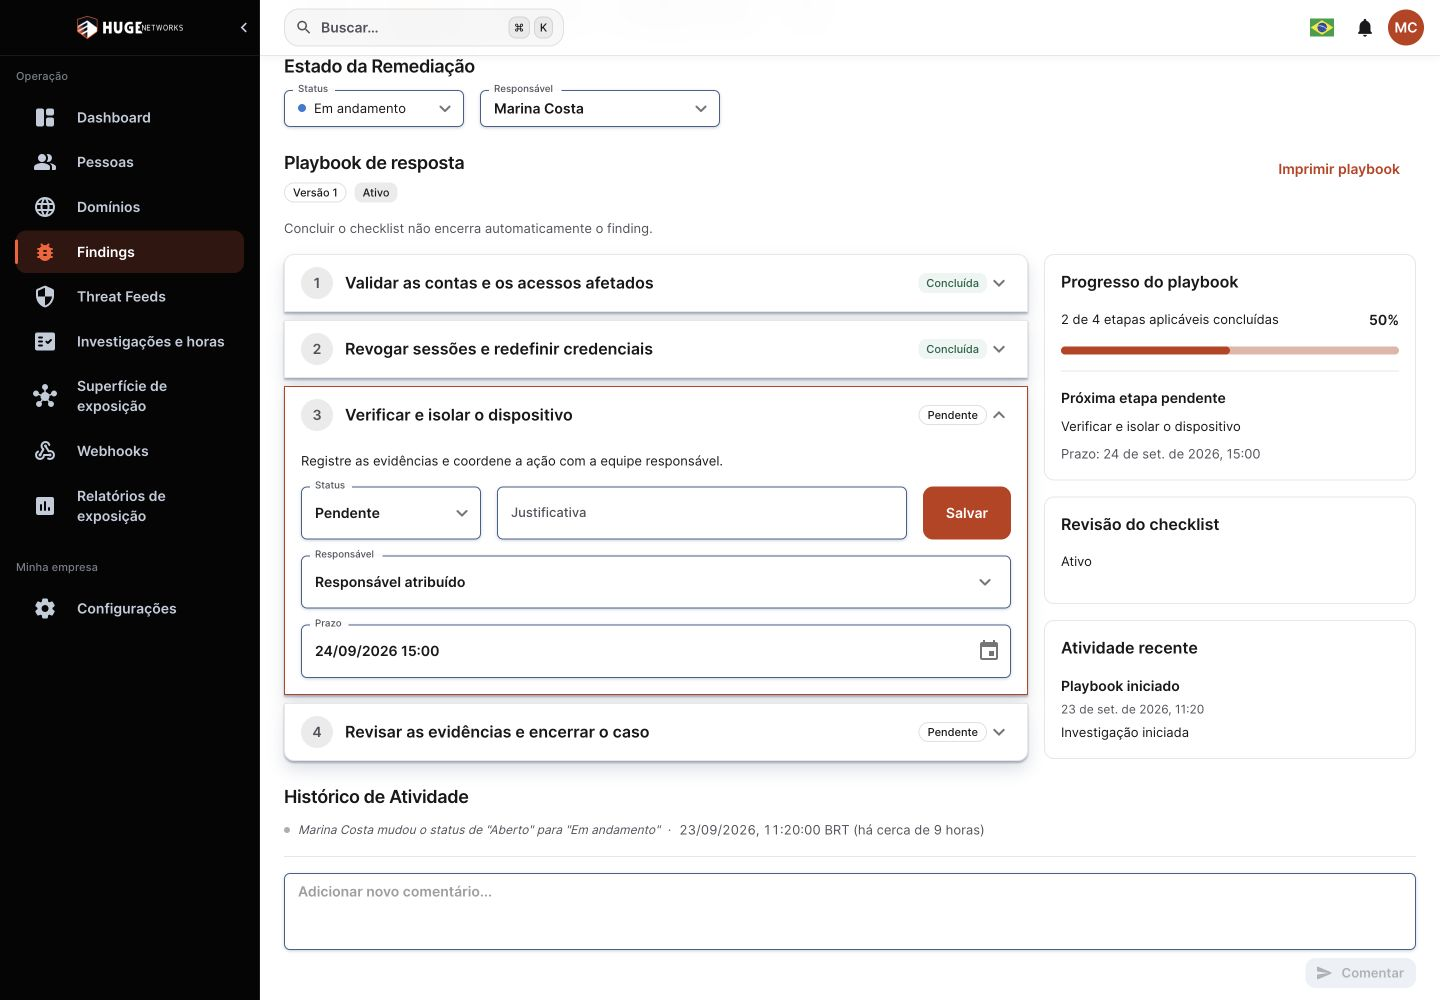
Agrupe as descobertas em uma investigação. Conduza responsáveis, próximos passos e revisão pelos playbooks vinculados aos findings.

  • Um caso, várias evidênciasAgrupe findings relacionados e acompanhe o tratamento, o responsável e a próxima ação de cada risco.

  • Playbooks que conduzem o trabalhoSiga etapas com instruções, prazos, responsáveis e justificativas. Acompanhe o progresso e encaminhe a resposta para revisão.

  • Continuidade entre equipesPreserve comentários e histórico. Registre e revise horas de trabalho quando o fluxo operacional exigir.

Interface do Argus com playbook de resposta, etapas, progresso e próxima ação.

Um roteiro de resposta vinculado à evidência do incidente.

Ver tela completa

Entrega e governança

Inteligência que chega a quem precisa agir.

Leve a evidência para a operação, o acompanhamento para a gestão e os eventos para os sistemas que sua equipe já utiliza.

Relatórios para comprovar

Gere retratos por período, com metodologia, cobertura e limites dos dados. Compartilhe relatórios em PDF e exportações para análise.

Alertas e webhooks

Receba notificações e envie eventos filtrados por domínio, prioridade e tipo. Acompanhe entregas e novas tentativas dos webhooks.

Acesso sob controle

Defina permissões e escopos por equipe. Controle a visualização de informações sensíveis e consulte os registros de auditoria.

O escopo contratado, a cobertura do monitoramento e as permissões determinam os recursos e dados disponíveis.

Da descoberta à contenção

Delimite o caso. Interrompa o acesso indevido.

Uma credencial exposta é um sinal para investigar. O próximo passo é entender quais contas e sistemas podem estar envolvidos e coordenar a resposta com quem administra esses acessos.

  1. Investigação com o Argus

    Delimite as contas afetadas

    Examine os registros associados ao domínio, diferencie colaboradores de clientes e identifique quais contas precisam ser verificadas.

  2. Equipe de identidade e segurança

    Contenha os acessos em risco

    Conforme a avaliação do caso, redefina senhas, revogue sessões e restrinja acessos nos sistemas afetados. Se houver suspeita de infecção, investigue o dispositivo.

  3. Equipe responsável pelo incidente

    Valide a contenção

    Valide as medidas aplicadas, registre evidências no caso e encaminhe o playbook para revisão. Preserve o histórico para acompanhar o que foi feito e o que ainda exige atenção.

O Argus fornece inteligência para delimitar a exposição. Bloqueio de contas, revogação de sessões e isolamento de dispositivos são executados pela sua equipe nas ferramentas de segurança e identidade.

Perguntas sobre o Argus

O que o Argus identifica?

O Argus conecta monitoramento de identidades, investigação de credenciais, superfície de exposição externa e Threat Feeds. A plataforma organiza findings, casos, playbooks, relatórios e integrações para apoiar a resposta. Os recursos disponíveis dependem do escopo contratado, das fontes habilitadas e das permissões.

Consigo investigar contas de colaboradores e clientes?

Sim. Você pode analisar credenciais corporativas e acessos de clientes aos serviços da organização, conforme os registros disponíveis. Essa distinção ajuda a direcionar a investigação e envolver as equipes certas.

O Argus bloqueia contas ou redefine senhas?

Bloqueios, redefinições de senha e isolamento de dispositivos são executados nas ferramentas de segurança e identidade da organização. O Argus reúne as evidências e organiza casos e playbooks para coordenar e registrar esse trabalho.

Como funciona a demonstração e a contratação?

O Argus já está disponível para contratação. Entre em contato com a Huge Networks para solicitar uma demonstração, conhecer os recursos e conversar sobre o escopo adequado à sua organização.

Conteúdo técnico

Recursos para aprofundar

Uma seleção editorial de guias e análises relacionados a esta solução.

ArgusDemonstração guiada

Da exposição à próxima decisão.

Veja como o Argus conecta credenciais expostas, superfície externa e investigação para orientar a resposta da sua equipe.

O que vamos explorar

  • Entenda cada acesso exposto

    Conecte credenciais, identidades e domínios para investigar o risco com contexto.

  • Encontre o que merece atenção

    Cruze a exposição de credenciais com ativos e serviços da superfície externa.

  • Leve a investigação à resposta

    Reúna evidências em casos, defina responsáveis e acompanhe os próximos passos.

Uma conversa sobre a sua operação.

Alinhe os casos de uso e o escopo que fazem sentido para a sua equipe.

Solicite sua demonstração

Conheça o Argus em uma apresentação com nossa equipe.

Todos os campos são obrigatórios.

Sobre você
Sua empresa

Ao enviar, você concorda com nossa Política de Privacidade.

O que acontece depois?

Nossa equipe entra em contato para entender seus objetivos e combinar a demonstração.