
Threat Intelligence: o que é e como apoiar decisões de segurança
Threat Intelligence, ou inteligência de ameaças, é informação analisada para apoiar uma decisão de segurança. Uma lista de endereços IP ou credenciais expostas pode ser um insumo; o valor aparece quando a equipe entende a origem, a atualidade, a relevância e o que fazer com o achado.
Ela ajuda a priorizar e investigar riscos. Não prevê todos os ataques, não elimina a necessidade de validação e não substitui os controles que executam uma resposta.
Dados, indicadores e inteligência
Um indicador descreve algo observável, como um domínio, um hash ou um endereço de rede. Para usá-lo, é preciso saber quando foi visto, em qual contexto e com qual grau de confiança.
O NIST SP 800-150 apresenta orientações para estabelecer e participar de atividades de compartilhamento de informações sobre ameaças. Uma implicação prática é definir o que a organização precisa saber e como a informação será usada, antes de aumentar o número de fontes.
Considere um IP presente em um feed: ele pode hospedar uma infraestrutura maliciosa, um serviço compartilhado ou um equipamento que mudou de função. Bloquear todo o endereço sem contexto pode atingir serviços legítimos. A ação deve ser proporcional à evidência.
Comece por uma pergunta operacional
Uma iniciativa de inteligência fica mais útil quando tem destinatário e decisão definidos. Exemplos:
- Há credenciais de usuários da organização expostas e ainda relevantes?
- Existe exploração conhecida de uma vulnerabilidade presente em um ativo exposto?
- Um comportamento observado nos logs corresponde a uma técnica conhecida?
- Uma campanha exige reforço de monitoramento em um serviço específico?
Cada pergunta pede fontes, validações e responsáveis diferentes. Um feed genérico não responde automaticamente a todas elas.
Um fluxo de trabalho verificável
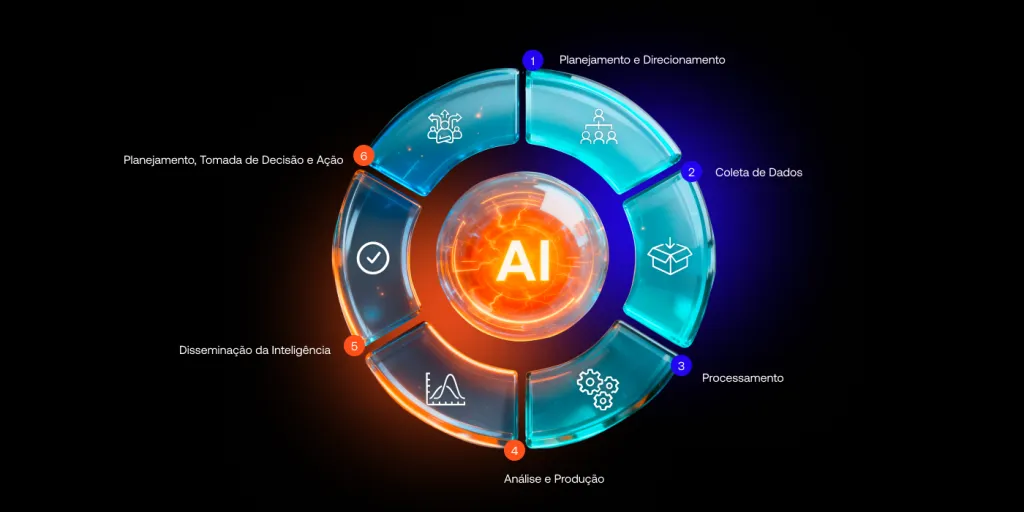
O ciclo organiza o trabalho da equipe. Automação pode apoiar etapas específicas, mas não dispensa a validação da evidência nem a definição de responsáveis.
- Definir necessidade — Escolher ativos, perguntas e decisões prioritárias. Resultado esperado: escopo que possa ser acompanhado.
- Coletar — Reunir fontes permitidas e registrar origem/data. Resultado esperado: evidência com procedência.
- Correlacionar — Relacionar achados com ativos, usuários e observações internas. Resultado esperado: contexto para avaliar relevância.
- Validar — Conferir atualidade, confiança e possibilidade de falso positivo. Resultado esperado: decisão fundamentada.
- Encaminhar — Atribuir responsável e ação conforme procedimento. Resultado esperado: resposta executável e acompanhada.
- Reavaliar — Conferir resultado e expiração dos indicadores. Resultado esperado: aprendizado e redução de ruído.
O MITRE ATT&CK ajuda a organizar comportamentos de adversários em técnicas. Esse vocabulário pode orientar investigações e cobertura de detecção; uma correspondência de técnica não é, sozinha, prova de comprometimento.
Exposição de credenciais: da evidência à resposta
Um achado de credencial exposta precisa ser relacionado ao domínio e à identidade corretos. A equipe deve avaliar a fonte, a data e o contexto, evitando divulgar segredos durante a triagem.
Após a validação, o responsável pelo ambiente pode avaliar troca de credenciais, revogação de sessões, reforço de autenticação e investigação do dispositivo envolvido. A medida adequada depende do achado e do procedimento de resposta da organização.
O Argus apresenta a proposta da Huge Networks para inteligência de exposição e apoio à investigação. A execução de medidas nos sistemas do cliente depende dos controles, integrações e responsabilidades definidos para a operação; inteligência não deve ser confundida com remediação automática garantida.
Como avaliar fontes e qualidade
Para cada fonte, registre cobertura, frequência de atualização e limites de uso. Preserve a distinção entre observação direta, avaliação do fornecedor e inferência da sua equipe.
Indicadores antigos podem perder relevância. Um nível de confiança também precisa ter significado documentado: “alto” não deve ocultar a ausência de evidência ou de contexto.
Na revisão do processo, acompanhe quantos achados relevantes foram validados, quanto tempo levou para encaminhá-los e quais decisões produziram uma ação útil. Aumentar o volume de alertas sem melhorar a triagem pode apenas aumentar trabalho.
Relação com outros controles
Inteligência complementa logs, gestão de vulnerabilidades, controles de identidade e resposta a incidentes. Ela pode ajudar a contextualizar uma campanha, mas não substitui capacidade de filtragem em um ataque volumétrico. Para esse cenário, avalie separadamente a proteção DDoS.
Comece com uma pergunta de alto valor, poucas fontes que a equipe consiga validar e um processo de resposta claro. Amplie a cobertura quando houver evidência de que a informação está ajudando a decidir e agir.