
HugeGuard Cloud
HugeGuard Cloud: proteção DDoS em nuvem
Proteja sua rede com a infraestrutura de mitigação da Huge. Planeje a integração com nossa equipe e acompanhe os recursos do serviço pelo HugeCP.

Fluxo de mitigação
Fluxo de tráfego através da rede de mitigação
- InternetTráfego de entrada
- Rede HugeAnálise e mitigação
- Ambiente protegidoTráfego validado
- Capacidade agregada
- 30 Tbps
- Da plataforma
- Centros de mitigação
- 15+
- Distribuídos na rede
- Disponibilidade
- SLA
- Conforme serviço contratado
- Tempo de detecção automática
- <5 s
- Em redes já integradas
Por que escolher proteção em nuvem?
A opção em nuvem oferece mitigação distribuída sem appliance local.
Backbone IP anycast
PoPs distribuídos para absorver ataques próximos da origem
Detecção automática
A detecção ocorre em redes já integradas; o início da mitigação depende do vetor, da configuração e do serviço contratado.
Proteção Always-On
Proteção in-line e mitigação conforme o serviço contratado.
Zero Hardware
Solução em nuvem sem appliance local.
HugeGuard Cloud
Como funciona a proteção DDoS em nuvem?
Nossa arquitetura combina camadas de defesa para lidar com diferentes tipos de ataques DDoS.
- 1
Interceptação Anycast
Tráfego é capturado na borda da rede global antes de chegar ao destino
Nossa rede anycast distribui o tráfego entre múltiplos PoPs (Points of Presence) estrategicamente posicionados, absorvendo ataques próximos à origem e reduzindo latência.
- 2
Análise Comportamental / Baselines
IA analisa padrões de tráfego em tempo real para identificar anomalias
A análise identifica padrões suspeitos e variações de volume para orientar a aplicação das políticas de mitigação.
- 3
Mitigação Multi-Camada
Aplicação de filtros nas camadas 3, 4 e 7 do modelo OSI
Bloqueio de ataques volumétricos (L3/L4) e de aplicação (L7) através de rate limiting, blacklisting, whitelisting e filtros comportamentais adaptativos.
- 4
Tráfego entregue via VPN ou Fibra/Interconexão
Apenas tráfego legítimo é encaminhado para sua infraestrutura
O tráfego validado é entregue via túnel VPN ou interconexão direta.
Proteção completa para toda sua infraestrutura
Proteção de Aplicações Web
Proteja sites e APIs contra ataques na camada de aplicação
- Proteção contra HTTP floods
- Mitigação de bot attacks
- Rate limiting inteligente
- WAF integrado
Proteção de Infraestrutura
Defenda sua rede contra ataques volumétricos e de protocolo
- UDP/TCP flood protection
- SYN flood mitigation
- ICMP flood defense
- Amplification attack filtering
Proteção DNS
Mantenha seus serviços DNS sempre disponíveis
- DNS flood protection
- NXDOMAIN attack defense
- Cache poisoning prevention
- Anycast DNS resiliente
Recursos Avançados
Inteligência e automação contra ameaças
Nossa plataforma utiliza machine learning e análise comportamental para identificar e bloquear até os ataques mais sofisticados.
Behavioral Analysis
Identifica padrões anômalos e ataques zero-day
Rate Limiting Adaptativo
Ajusta limites dinamicamente baseado no comportamento
Proteção Multi-Camada
Defesa em profundidade nas camadas 3, 4 e 7
Analytics em Tempo Real
Dashboard completo com métricas e insights detalhados
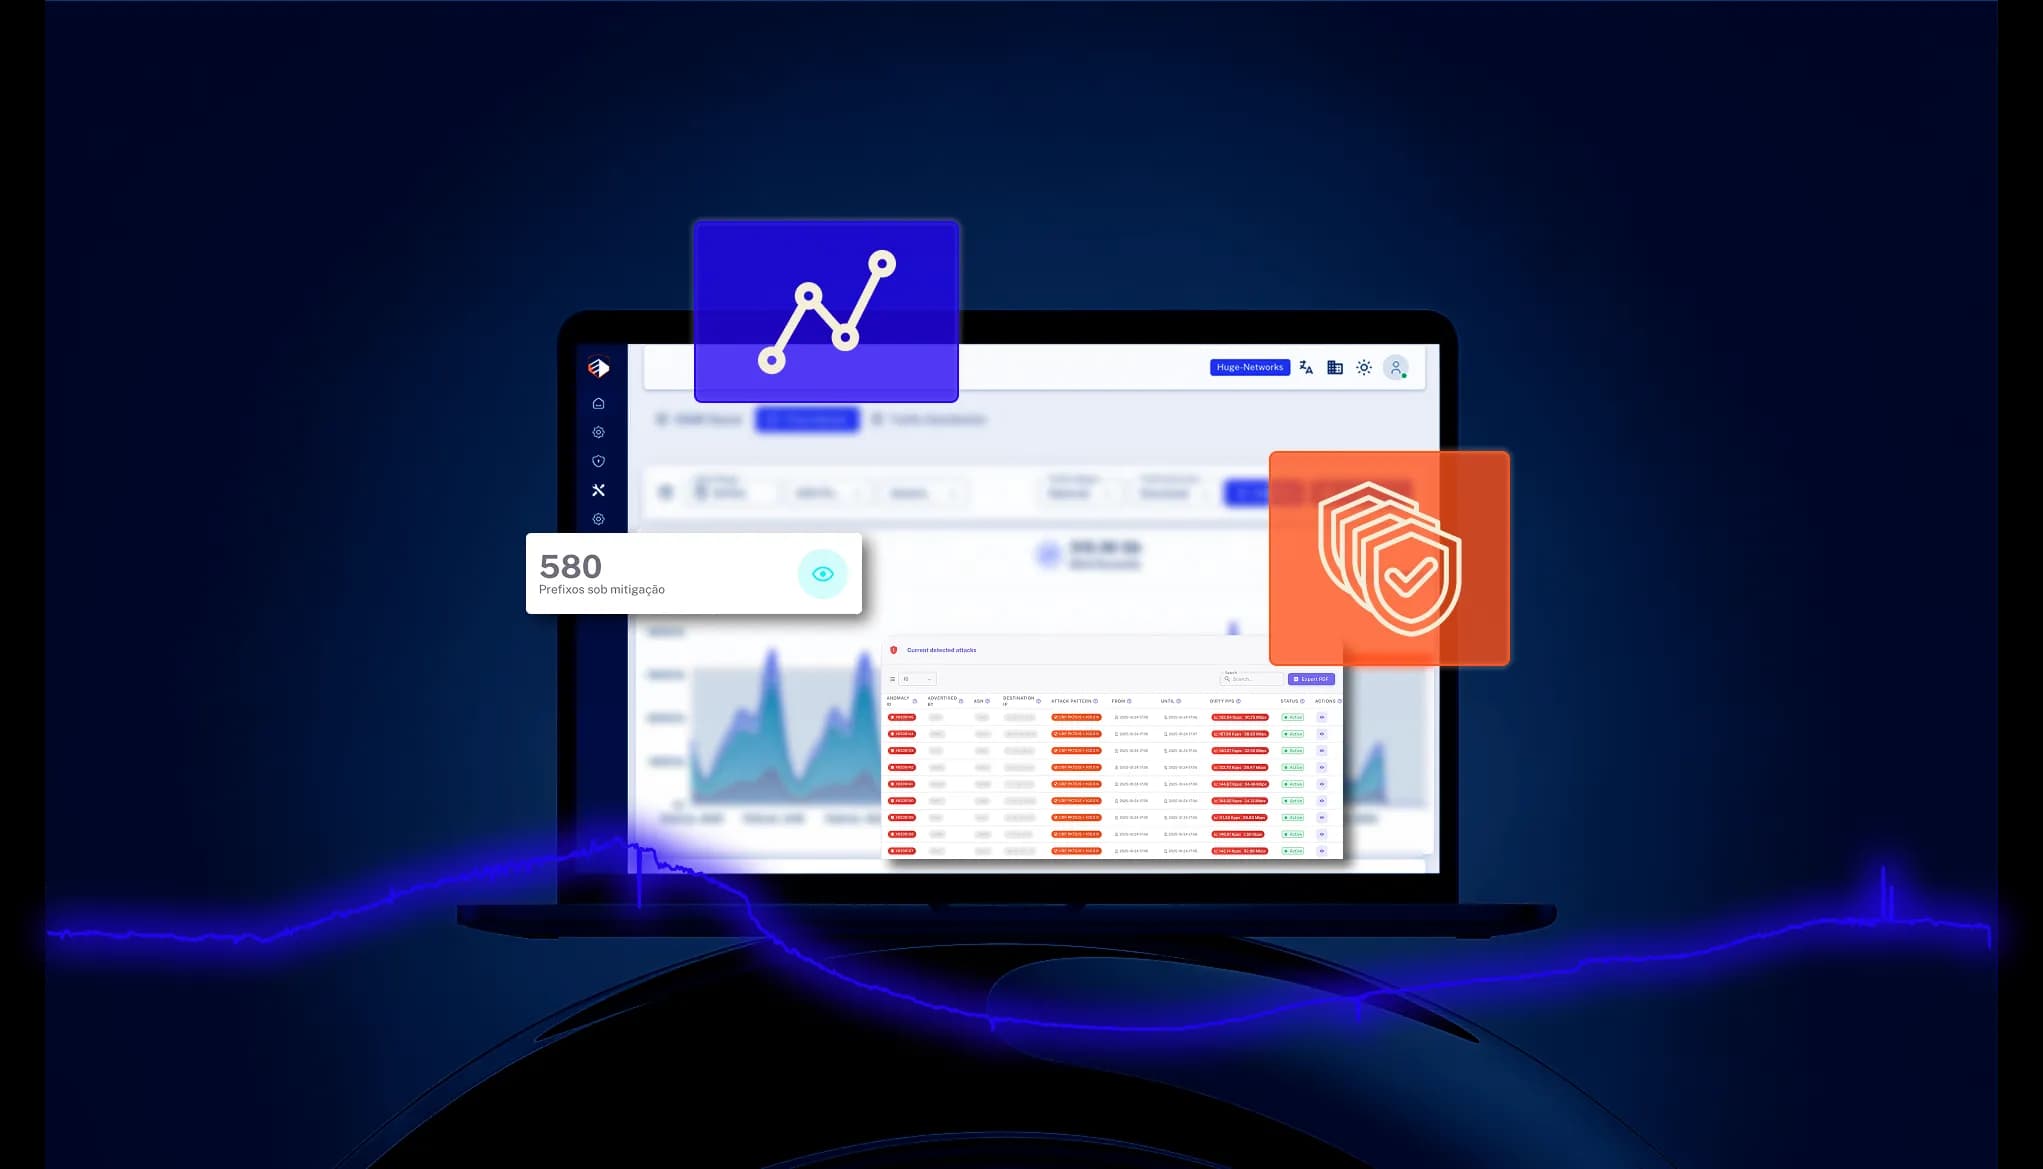
HugeCP incluído
Acompanhe a proteção. Entenda o que acontece na sua rede.
O portal faz parte dos serviços contratados. Sua equipe ganha um ponto de acompanhamento para investigar o tráfego e consultar os recursos de proteção disponíveis.
Visibilidade para investigar
Consulte tráfego e anomalias no escopo da sua empresa para identificar onde aprofundar a análise.
Políticas e acessos definidos
Acompanhe as políticas de proteção e utilize os controles habilitados para o perfil da sua equipe.
Contexto para acompanhar a operação
Consulte os eventos e históricos disponíveis para apoiar a análise e a comunicação com a operação Huge.
Recursos e controles variam conforme o serviço, a configuração e as permissões. A equipe Huge orienta o escopo disponível para sua operação.
Integração simples e rápida
O método e o prazo de integração dependem da avaliação técnica; a solução em nuvem dispensa appliance local.
Proteção para Aplicações Web
Integração via DNS para sites e APIs
Apontamento DNS
Direcione os registros A/AAAA do domínio para a rede de proteção anycast da Huge.
Configuração SSL
Configure SSL/TLS com seu certificado ou com a opção gratuita disponível para proteger a comunicação com os usuários.
Proteção Ativa
Após validar a configuração, o tráfego é monitorado e protegido conforme o serviço contratado.
Proteção para Infraestrutura
Integração via BGP para redes e sistemas autônomos
Estabelecimento de Conexão
Conecte sua rede à Huge via VPN, enlace L2 dedicado ou cross-connect.
Configuração da Sessão BGP
Configure o túnel GRE e estabeleça a sessão BGP para trocar informações de roteamento com a rede de proteção.
Envio de Anúncios IPv4/IPv6
Anuncie seus prefixos IPv4/IPv6 via BGP para que a rede Huge possa encaminhar e proteger o tráfego.
Proteção para Servidores
Integração via Proxy para servidores e aplicações
Configuração de Proxy
Configure o proxy reverso para encaminhar o tráfego HTTP/HTTPS dos seus servidores à rede de proteção.
Certificado SSL
Configure certificados SSL/TLS, com terminação na rede Huge ou uso de certificados compartilhados.
Proteção Ativa
Proteja os servidores via proxy contra ataques de camada 7 e volumétricos, conforme a configuração contratada.
Precisa de filtragem local ou proteção híbrida?
Vamos conversar?
Nossa equipe de especialistas está pronta para ajudar você a proteger sua infraestrutura.
Solução em nuvem com rede anycast. Sem appliance local; integração e escopo de proteção definidos após avaliação técnica.
Zero Hardware
Solução 100% em nuvem sem necessidade de equipamentos locais
Integração sob avaliação
Método e prazo definidos após avaliação técnica, via DNS, BGP ou proxy reverso.
Rede Anycast Global
15+ PoPs distribuídos globalmente para absorver ataques próximos à origem
Proteção Always-On
Monitoramento 24/7 e mitigação automática conforme o serviço contratado.
Solicite uma proposta personalizada
Todos os campos são obrigatórios.