
Botnet: o que é e como funciona?
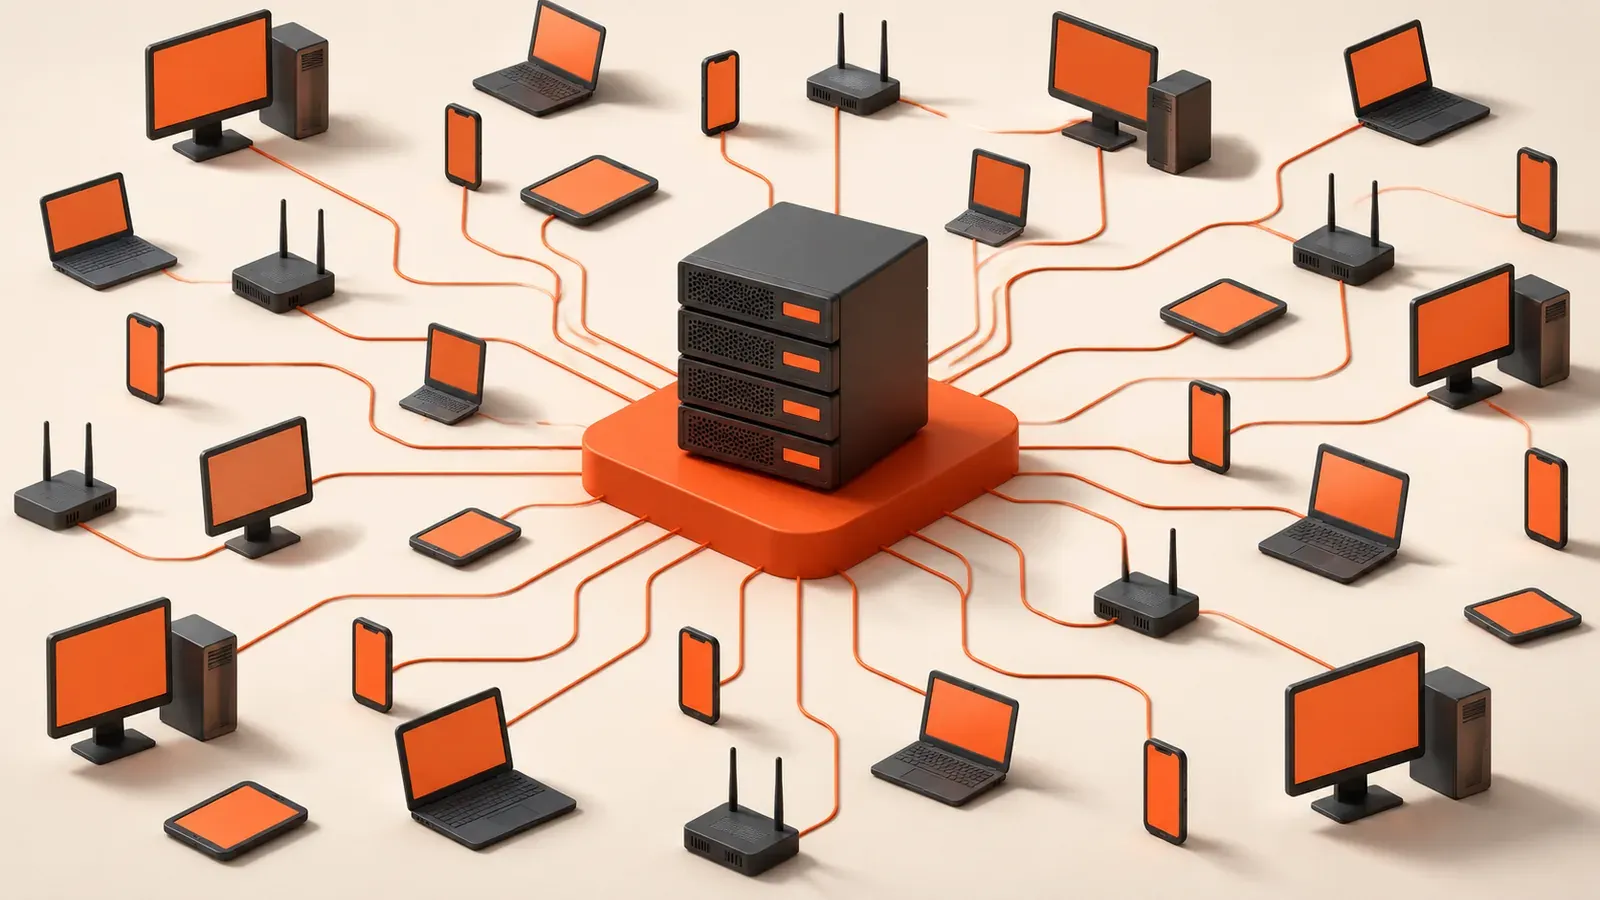
Uma botnet (de bot e network) é um conjunto de dispositivos comprometidos que podem receber comandos remotamente sem o consentimento de seus proprietários. O atacante pode coordenar esses dispositivos para atingir um ou vários alvos.
Botnets podem ser usadas em DDoS, spam, roubo de dados e outras atividades maliciosas. O controle remoto de dispositivos comprometidos permite coordenar ações sem o consentimento de seus proprietários.
Seja para ataques de negação de serviço distribuído (DDoS) ou outro crime cibernético, as botnets são um perigo em potencial para empresas e usuários no mundo todo.
Neste artigo, você irá entender sobre uma botnet, como ela funciona e as melhores formas para se proteger contra esse tipo de ameaça na web.
Como funciona um ataque feito a partir de uma botnet?
Para formar uma botnet, o atacante procura dispositivos vulneráveis, como computadores, servidores, roteadores e equipamentos IoT. Após comprometer alguns deles, pode enviar comandos por uma infraestrutura de controle (C&C). A botnet pode gerar tráfego distribuído ou executar outras ações maliciosas.
Uma infecção pode começar por anexo malicioso, software vulnerável ou credenciais fracas. Apenas abrir uma página não implica automaticamente que o dispositivo foi infectado; a exploração depende de falhas e das proteções presentes.
Botnet em ataques DDoS
No caso de um ataque de negação de serviço distribuído (DDoS), o atacante, também conhecido como bot herder ou botmaster, pode utilizar uma botnet (chamada por muitos de rede zumbi) para enviar tráfego malicioso até a vítima.
Botnets também podem ser oferecidas como serviço ilegal de aluguel, reduzindo a necessidade de o comprador manter a infraestrutura de dispositivos comprometidos. A disponibilidade e o funcionamento dessas ofertas variam.
Atacantes podem explorar credenciais padrão e falhas sem correção em dispositivos IoT expostos. Inventário, atualizações e senhas exclusivas reduzem esse risco.
A segurança desses aparelhos varia por fabricante e modelo. Antes de colocá-los em produção, verifique suporte a atualizações, configuração inicial e exposição de serviços de rede.
Por isso, credenciais exclusivas e atualizações dos aparelhos IoT também importam para evitar que sejam recrutados.
Mirai
O Mirai começou a se espalhar em 2016 por dispositivos conectados, como câmeras e roteadores, explorando sobretudo credenciais fracas ou padrão. Uma análise apresentada na USENIX Security estimou um pico de aproximadamente 600 mil dispositivos infectados no fim daquele ano.
Por que os ataques botnet merecem a sua atenção?
Dispositivos sem correções de segurança ou expostos com credenciais fracas podem ser recrutados sem que o proprietário perceba. A dificuldade de detectar uma infecção depende do malware, dos recursos de monitoramento e do comportamento do equipamento.
Como estar protegido contra um ataque proveniente de uma botnet?
Bom, até aqui já falamos sobre o que são botnets, como elas funcionam e o motivo pela qual elas merecem nossa atenção. Portanto, agora é a hora de descobrir as maneiras pelas quais podemos nos proteger desse tipo de ameaça na web.
A sua empresa está preparada para receber um ataque de botnet?
Dispositivos como câmeras, computadores e roteadores podem ser comprometidos quando há falhas exploráveis ou credenciais fracas. A proteção depende do modelo, do suporte do fabricante e da configuração.
6 dicas básicas para não se tornar uma vítima de botnets
Sistema operacional sempre atualizado
Constantemente, os desenvolvedores estão atentos às falhas e vulnerabilidades encontradas no sistemas operacionais. Portanto, mantê-los atualizados é uma das mais importantes medidas de prevenção contra malwares.
Navegação cuidadosa
Criar bons hábitos na internet significa manter distância das ameaças presentes nela. Portanto, se você tem dúvidas sobre a integridade de um site ou arquivo de download, não execute nenhum deles e evite maiores danos.
Anexos de e-mails
Crie o hábito de verificar a autenticidade de seus e-mails, pois eles são a fonte de muitos criminosos que procuram instaurar uma botnet no seu dispositivo. Você assinou aquela newsletter? Já viu aquele endereço antes?
Desconfie de anexos inesperados, mesmo quando a mensagem parece vir de um remetente conhecido. Confirme por outro canal antes de abrir arquivos ou fornecer credenciais.
Cuidado com links suspeitos
Na internet, existem milhões de links, banners e outras iscas que podem esconder diversos tipos de vírus. Portanto, não caia no “clickbait” de cibercriminosos da internet e só clique em links confiáveis.
Tenha um software antivírus
Use proteção contra malware compatível com o dispositivo e mantenha-a atualizada. Esse controle ajuda a detectar ameaças conhecidas, sem substituir atualizações, senhas fortes e redução de serviços expostos.
Boas práticas
Para dispositivos, mantenha software atualizado, remova serviços desnecessários e use credenciais fortes. Para operadores de rede, BCP 38 e MANRS orientam validação de endereços de origem, o que reduz tráfego com IP falsificado; não substituem a proteção dos dispositivos contra malware. MANRS.
Conclusão
Essas medidas reduzem a chance de um dispositivo integrar uma botnet. Se você opera um serviço público, avalie separadamente como detectar e mitigar tráfego malicioso recebido, com apoio dos provedores quando necessário.