
EDR e MFA não são 100%: por que ter threat intelligence
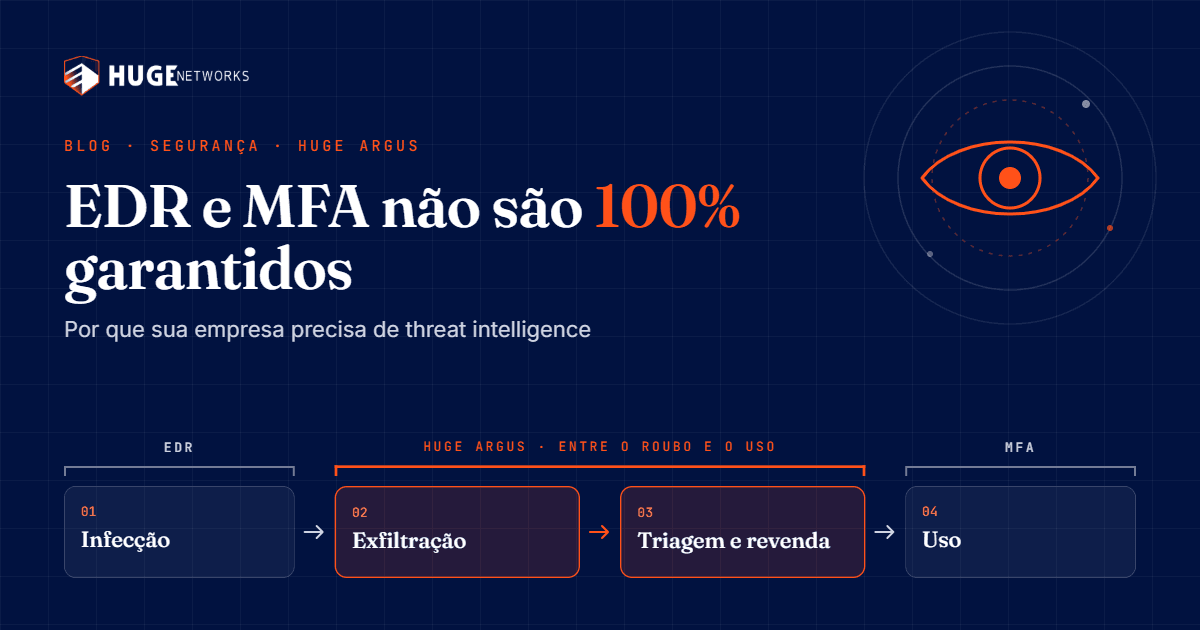
Sua empresa pode ter EDR em todos os computadores e MFA em todos os logins, e ainda assim um invasor pode entrar hoje com usuário, senha e sessão verdadeiros.
Isso não é defeito dessas ferramentas. O EDR (detecção e resposta em endpoints) vigia o que acontece dentro de cada dispositivo que a empresa gerencia. O MFA (autenticação multifator) confirma a identidade de quem faz login. Os dois são indispensáveis, mas nenhum deles enxerga o que já saiu da empresa. A senha copiada do notebook pessoal de um prestador continua valendo. O cookie de sessão roubado minutos antes de a máquina ser limpa também. Os dois passam por triagem e revenda em fóruns da dark web e seguem válidos até alguém trocar a senha ou revogar a sessão.
Neste artigo, mostramos como os ataques mudaram e o que EDR e MFA fazem bem. Também mostramos onde cada um para e quatro casos públicos em que essas proteções existiam e o ataque passou mesmo assim. Por fim, explicamos como o Huge Argus, a plataforma de inteligência de ameaças da Huge Networks, cobre essa lacuna: ele encontra as credenciais e sessões expostas para que o seu time aja antes do criminoso.
O invasor deixou de arrombar e passou a fazer login
Boa parte dos ataques atuais não depende de falha técnica. O criminoso entra com usuário, senha ou sessão verdadeiros, roubados antes e em outro lugar.
Quem faz esse roubo é o infostealer, uma categoria de malware (software malicioso) criada para copiar o que está guardado no dispositivo e enviar tudo a um servidor do criminoso. Ele roda por segundos ou poucos minutos e, muitas vezes, se apaga em seguida. O que ele leva:
- senhas salvas no navegador, com o endereço do sistema e o usuário;
- cookies de sessão, os arquivos que mantêm o usuário conectado depois do login, inclusive depois do segundo fator de autenticação;
- dados de preenchimento automático, configurações de VPN (rede privada virtual) e de acesso remoto, chaves e arquivos com segredos.
Os relatórios dos próprios fabricantes de segurança registram a mudança:
- No Relatório Global de Ameaças 2026 da CrowdStrike, 82% das detecções de 2025 não envolveram malware, e os ataques conduzidos com apoio de inteligência artificial cresceram 89% em um ano.
- A Unit 42, equipe de resposta a incidentes da Palo Alto Networks, analisou mais de 750 incidentes e concluiu que falhas de identidade tiveram papel relevante em quase 90% das investigações.
Limpar a máquina infectada não desfaz o roubo: a senha e a sessão copiadas continuam válidas até que alguém as troque ou revogue.
O que o EDR faz, e onde ele para
Como funciona
EDR (Endpoint Detection and Response, ou detecção e resposta em endpoints) é um agente instalado nos endpoints, isto é, nos computadores e servidores gerenciados pela empresa. Ele registra continuamente o que acontece na máquina (processos, arquivos, conexões de rede), analisa o comportamento e, ao reconhecer um ataque, encerra o processo e isola o dispositivo. É a evolução do antivírus, e nenhuma empresa deveria operar sem ele.
Por que não é garantia de 100%
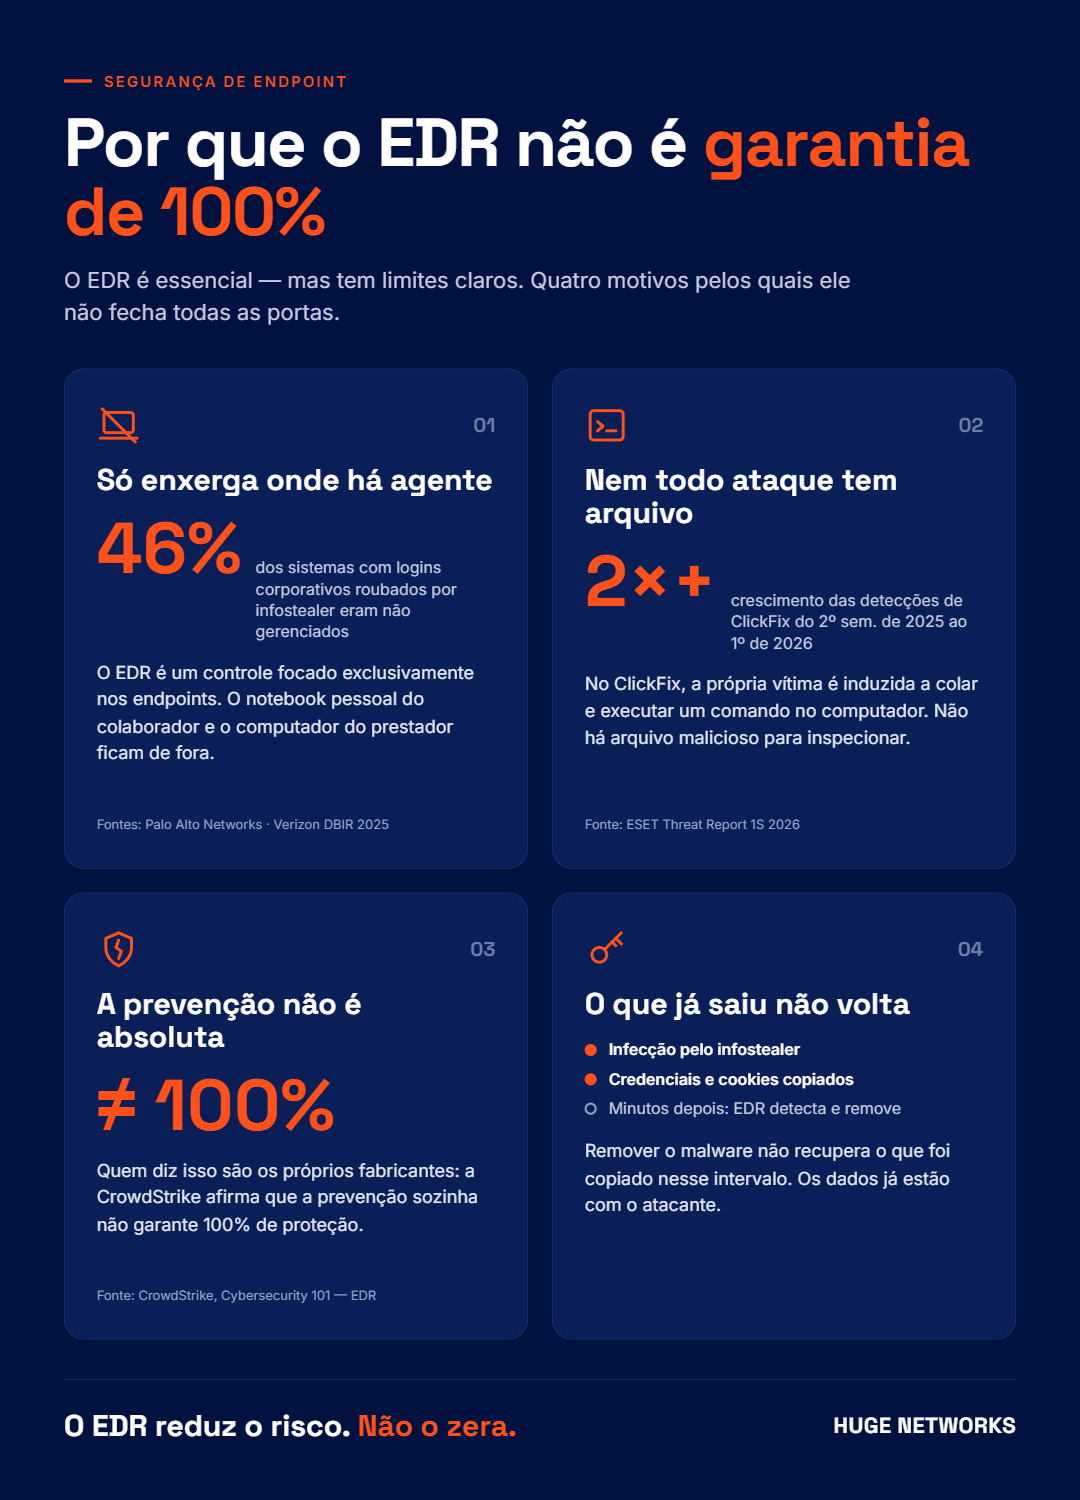
- Só enxerga onde há agente. A Palo Alto Networks define o EDR como um controle focado exclusivamente nos endpoints. O notebook pessoal do colaborador e o computador do prestador ficam de fora. No DBIR 2025 da Verizon, 46% dos sistemas comprometidos por infostealer que guardavam logins corporativos eram dispositivos não gerenciados.
- Nem todo ataque tem arquivo para inspecionar. No ClickFix, a vítima é induzida a colar e executar um comando no próprio computador. Segundo a ESET, as detecções dessa técnica mais que dobraram entre o segundo semestre de 2025 e o primeiro de 2026.
- A prevenção não é absoluta, e os próprios fabricantes dizem isso. A CrowdStrike afirma, em sua explicação sobre EDR, que a prevenção sozinha não garante 100% de proteção.
- O que já saiu não volta. O EDR pode detectar e remover o infostealer minutos depois da infecção. As credenciais e os cookies copiados nesse intervalo já estão com o atacante.
O que o MFA faz, e onde ele para
Como funciona
MFA (autenticação multifator) exige, além da senha, uma segunda prova de identidade: um código no aplicativo, uma notificação no celular ou uma chave física. Funciona muito bem. Um estudo da Microsoft com contas corporativas mediu redução de 99,22% no risco de comprometimento. É um resultado excelente, e ainda assim não é 100%. O que sobra é justamente o que o atacante profissional explora.
Por que o MFA não é garantia de 100%
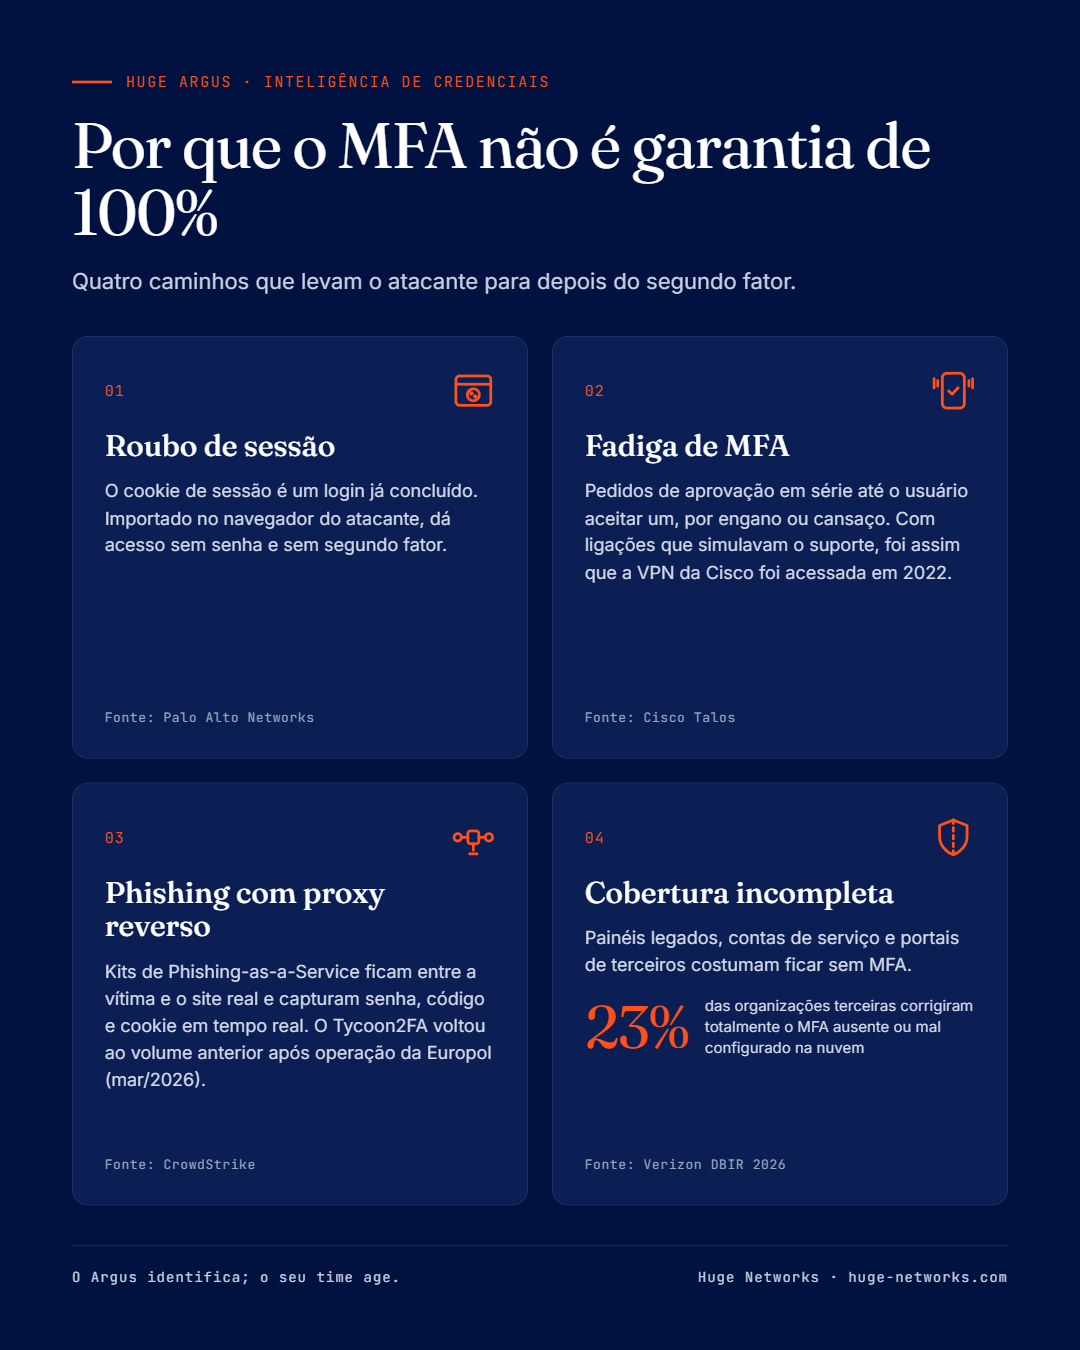
- Roubo de sessão. O cookie de sessão representa um login já concluído. Quem o importa no próprio navegador entra sem senha e sem segundo fator. A Palo Alto Networks descreve tokens roubados como um acesso que dispensa senha e MFA.
- Fadiga de MFA. O atacante dispara pedidos de aprovação até o usuário aceitar um, por engano ou cansaço. Foi assim, com o apoio de ligações que simulavam o suporte técnico, que a VPN da Cisco foi acessada em 2022, segundo a Cisco Talos.
- Phishing com proxy reverso. Kits vendidos por assinatura (Phishing-as-a-Service) ficam entre a vítima e o site verdadeiro e capturam senha, código e cookie em tempo real. A CrowdStrike relata que um deles, o Tycoon2FA, voltou ao volume anterior depois de ser alvo de uma operação da Europol em março de 2026.
- Cobertura incompleta. Painéis legados, contas de serviço e portais de terceiros costumam ficar sem MFA. No DBIR 2026, apenas 23% das organizações terceiras corrigiram totalmente o MFA ausente ou mal configurado em suas contas de nuvem.
O MFA resistente a phishing (padrão FIDO2 e passkeys) fecha o proxy reverso e a fadiga, e deve ser adotado nos acessos críticos. Ele não invalida um cookie que já foi roubado.
Quatro casos reais: havia EDR ou MFA, e o ataque passou
Os quatro casos são públicos, relatados pelas próprias empresas ou por quem os investigou. A indicação de onde o Argus ajudaria é uma leitura técnica da Huge Networks sobre esses fatos. Ela mostra qual sinal poderia existir antes do ataque e depende de o registro da infecção chegar às fontes monitoradas; não é promessa de que o incidente seria evitado.
Uber (2022): MFA vencido pela insistência
O que aconteceu. A Uber informou que o invasor provavelmente comprou na dark web a senha corporativa de um prestador, depois que o dispositivo pessoal dele foi infectado por malware. O MFA barrou as primeiras tentativas, até que o prestador aceitou um dos pedidos de aprovação.
Onde o Argus ajudaria. Credencial de terceiro, roubada de um dispositivo pessoal e colocada à venda: é o tipo de exposição que o Argus monitora. Com o alerta, a senha é trocada antes de alguém tentar usá-la.
CircleCI (2022–2023): antivírus e segundo fator no mesmo incidente
O que aconteceu. A empresa relatou que um malware no notebook de um engenheiro não foi detectado pelo antivírus e roubou um cookie de sessão de SSO (login único) já validado com segundo fator. A invasão só foi percebida 13 dias depois, pelo aviso de um cliente.
Onde o Argus ajudaria. O registro de uma máquina infectada traz as sessões capturadas. A regra de tratamento do Argus é considerar comprometido todo o conteúdo do dispositivo e revogar sessões e segredos de imediato, sem esperar o sinal chegar por um cliente. A janela aqui foi de dias, e não de meses: por isso a base é atualizada diariamente e o login único entra na fila como prioridade máxima.
Clientes da Snowflake (2024): senhas de 2020 ainda válidas
O que aconteceu. A Mandiant notificou cerca de 165 organizações potencialmente expostas. As credenciais vinham de infecções por infostealer, a mais antiga de novembro de 2020, várias delas em máquinas de prestadores usadas também para jogos e software pirata. As contas afetadas não tinham MFA habilitado e as senhas seguiam válidas, em alguns casos anos depois do roubo.
Onde o Argus ajudaria. É o cenário mais direto. Credenciais que passaram anos em registros de infostealer aparecem na consulta por domínio e entram na fila de prioridade pela data em que chegam à base. Havia tempo de sobra para trocá-las.
Orange España (2024): uma senha derruba o roteamento
O que aconteceu. A operadora confirmou o acesso indevido à sua conta no RIPE, entidade que administra os endereços IP na Europa. O invasor alterou a configuração de rotas e clientes ficaram sem navegar por algumas horas. Segundo a Hudson Rock, a credencial saiu do computador de um funcionário infectado por infostealer quatro meses antes.
Onde o Argus ajudaria. Portais de terceiros, que a empresa não administra e onde o MFA nem sempre é obrigatório, aparecem no histórico de aplicações expostas do Argus. Quatro meses é uma janela ampla para trocar uma senha.
Onde entra o Huge Argus
O Huge Argus é a plataforma de threat intelligence (inteligência de ameaças) da Huge Networks especializada em credenciais e sessões comprometidas por infostealer. Ele trabalha fora da rede do cliente, no intervalo entre o roubo e o uso.
Como funciona
- Coleta. Registros de máquinas infectadas, obtidos em fóruns, marketplaces e canais da deep e dark web, em servidores de comando e controle (C2, a infraestrutura que recebe os dados roubados) e na análise de amostras de malware.
- Correlação. O motor do Argus atualiza a base todos os dias e cruza os registros com os domínios, aplicativos e identidades da organização, separando colaborador, cliente e terceiro.
- Priorização. Cada exposição recebe uma prioridade, de P1 a P4. Acesso remoto, VPN, login único e console de nuvem vão para o topo da fila.
- Entrega. Alertas por e-mail e webhook, painéis, relatórios, API e horas de investigação da equipe da Huge.
A credencial roubada nem sempre é usada na hora. Em geral ela passa por triagem, precificação e revenda, um intervalo que durou quatro meses no caso da Orange España e mais de três anos no da Snowflake. É nele que o alerta chega a tempo.
O que o diferencia
- Registro completo da máquina infectada, e não uma lista genérica de senhas vazadas: família do malware, IP, sistema operacional, proteções instaladas, credenciais, cookies e aplicações.
- Ordenação pela data de incorporação à base, para que um vazamento antigo descoberto agora não passe despercebido.
- Feeds da infraestrutura do atacante (servidores C2, Phishing-as-a-Service e páginas de ClickFix), prontos para bloqueio no firewall, no DNS e na segurança de e-mail.
O Argus identifica; o seu time age. Ele não instala agente, não remove malware, não bloqueia contas e não troca senhas. Essas ações continuam nas ferramentas de identidade e segurança do cliente, EDR e MFA incluídos.
Segurança e governança do serviço
- Nenhuma funcionalidade é liberada por padrão. A equipe pode saber que uma credencial vazou sem ver a senha, e a exibição de dado sensível exige permissão e fica registrada em trilha de auditoria.
- O monitoramento nominal de executivos (VIPs), inclusive em e-mails pessoais, depende de autorização documentada de cada pessoa, em linha com a LGPD.
- A plataforma tem disponibilidade declarada de 99,9%, operação e monitoramento 24×7×365 e suporte em português e, de forma complementar ao cliente, a Huge oferece serviços de investigação forense especializada que funcionam em regime 8×5.
Três perguntas, três camadas
O EDR responde se o dispositivo está limpo. O MFA responde se quem está entrando é quem diz ser. Falta a terceira pergunta: quais credenciais e sessões da empresa já estão nas mãos de outra pessoa? Nenhum dos dois foi desenhado para respondê-la.
Uma consulta sem resultados também não encerra o assunto. Ausência de registro hoje não atesta que não houve comprometimento, e a base recebe novos registros todos os dias.
Veja o Argus em funcionamento.